Di Jacopo Sabbadini

Negli ultimi anni abbiamo visto una crescita esponenziale delle minacce alla sicurezza informatica. Questo fenomeno si è acuito nell’ultimo periodo a causa della situazione dovuta alla pandemia mondiale, che ha portata ad un incremento del lavoro da remoto, accelerando di molto un fenomeno già in essere.

A seguito di questo trend molte realtà aziendali hanno cominciato ad implementare svariate soluzioni di sicurezza basate sull’analisi del traffico e dei pacchetti , sulle firme dei programmi , sul comportamento delle utenze.


Questa “presa di consapevolezza” da parte delle aziende non sembra però aver sortito effetto, praticamente ogni giorno si legge di un nuovo attacco a grandi infrastrutture, spesso strategiche (Colonial Pipeline, AXA, Glovo, solo per citarne alcune) dunque sorge spontanea una domanda: come è possibile che con l’aumento delle misure di protezione, vi sia un conseguente aumento degli attacchi riusciti contro le stesse infrastrutture che implementano questi sistemi?

Per rispondere a questa domanda, bisogna partire da un concetto che pare banale, ma è cardinale in questa analisi: nessun’azienda, nessuna realtà è un’isola. Maggiore è l’azienda, maggiore è il suo giro di affari, maggiore è la galassia di fornitori di beni e servizi che orbitano intorno all’azienda stessa.

Se l’azienda di riferimento è in grado di utilizzare un determinato budget per l’implementazione e il controllo delle misure di sicurezza informatica, è quasi matematico che almeno una parte dei suoi fornitori non abbiano accesso a simili risorse; e quindi, i fornitori stessi diventano il principale obiettivo di un attacco, non tanto per i dati che possono possedere, ma per gli accessi che si possono recuperare.

Un esempio emblematico su tutti è quanto successo con VMWare; la società si occupa di virtualizzazione, ed è leader di mercato per quanto riguarda il deploy di macchine virtuali su server di produzione, ricerca e sviluppo. Quanto accaduto è stato che, ad un certo punto, durante un controllo, il team di sicurezza di VMWare si è reso conto che vi era una API con all’interno del codice mai scritto da loro, che permetteva un accesso non autenticato ma con alti privilegi dall’esterno, e l’esecuzione di codice da remoto; in buona sostanza, era un rootkit inserito non si sa da chi o quando, con molta probabilità aggiunto a seguito di una violazione dei sistemi di un proprio fornitore, che non ne era neanche a conoscenza. Quello che però si sa di per certo sono state le conseguenze: l’attacco a SolarWinds che ha messo in ginocchio moltissime aziende che utilizzano i loro software; tutto è partito da un attacco ai fornitori di VMWare, ed si è arrivati alla crisi della gestione di Orion ed Exchange.

Come fare quindi in una realtà in cui chiunque può essere un bersaglio, e magari anche un veicolo inconsapevole di attacchi mirati?
È da ripensare completamente l’idea di cybersecurity e sicurezza in generale.

Ad oggi si utilizzano dei sistemi con una vulnerabilità lampante: un antivirus, per quanto complesso e “intelligente” si basa su delle firme, su qualcosa di già noto, oltre che su un costante aggiornamento delle proprie componenti di rilevazione.

Una simile soluzione è inadeguata a proteggere contro le odierne minacce, che spesso si declinano in zero days e potenziali attacchi che arrivano da utenti “fidati” all’interno del sistema.

Bisogna passare da una logica di controllo attivo, come quella degli antivirus, firewall e via discorrendo, ad una logica di zero-trust per la quale indifferentemente dal fatto che l’utente sia autenticato, che il processo sia considerato sicuro o in ogni caso non facente riferimento ad alcun database di malware, qualsiasi azione considerata potenzialmente pericoloso viene immediatamente interrotta e segnalata.

Vista l’evoluzione delle tecniche di attacco, la ampia superficie d’attacco disponibile, le classiche soluzioni hanno fatto il loro tempo.


[1] Application Program Interface, è un sistema di interrogazione di un’applicazione utilizzato per automatizzare dei processi in programmazione.

[1] Malware che permette l’accesso a un sistema, l’esecuzione di comandi e/o programmi, spesso con alti livelli di privilegio.

[1] Malware sconosciuti, di cui non esistono firme digitali in nessun database

di Giacomo Conti


Sempre più sovente le pubbliche amministrazioni, al pari degli operatori di diritto privato adottano modelli predittivi automatizzati applicando criteri prestabiliti per raccogliere, selezionare, ordinare processare e strutturare i dati.

Nell’ambito dell’azione delle PA, l’utilizzo di suddetti strumenti è dettato da logiche di efficienza ed economicità dell’azione amministrativa (art. 1 l. 241/90) che, secondo il principio costituzionale di buon andamento dell’azione amministrativa (art. 97 Cost.), impongono all’amministrazione il conseguimento dei propri fini con il minor dispendio di mezzi e risorse e attraverso lo snellimento e l’accelerazione dell’iter procedimentale.

L’automatizzazione dei processi minimizza il rischio di errori da un lato e permette di ridurre il costo del personale.

Lungi dall’essere una mera applicazione meccanica di protocolli, questi modelli spesso sono anche in grado di interpretare e formulare giudizi valoriali e arrivano ad incidere sulla sfera personale di persone fisiche e giuridiche che si trovano coinvolte in processi automatizzati. Pertanto, gli algoritmi vengono sfruttati nell’ambito di procedure seriali o standardizzate che richiedono l’elaborazione di ingenti quantità di istanze e caratterizzate dall’acquisizione di dati certi ed oggettivamente comprovabili e dall’assenza di ogni apprezzamento discrezionale.

In certi contesti sono proprio questi algoritmi, infatti, ad operare le scelte e ad applicare, spesso in autonomia, i criteri selezionati elaborando i dati di riferimento utilizzati.

L’utilizzo di queste tecnologie, tuttavia, pone significativi problemi di trasparenza, anche con riferimento all’applicazione delle norme in materia di protezione dei dati personali, dove il procedimento amministrativo riguarda persone fisiche. Ad esempio, per la selezione di personale attraverso procedure concorsuali.

In materia di ricorso ad algoritmi per l’adozione di provvedimenti amministrativi, anche alla luce della disciplina di origine sovranazionale, assumono rilievo fondamentale due aspetti preminenti, quali elementi di minima garanzia per ogni ipotesi di utilizzo di algoritmi in sede decisoria pubblica: la piena conoscibilità a monte del modulo utilizzato e dei criteri applicati e l’imputabilità della decisione all’organo titolare del potere, il quale deve poter svolgere la necessaria verifica di logicità e legittimità della scelta e degli esiti affidati all’algoritmo. Secondo una corretta applicazione della Legge 241/90 sul procedimento amministrativo e anche del GDPR[1].

Più specificatamente, è necessario, ai fini dell’ammissibilità del ricorso ad algoritmi informatici nel procedimento di formazione della decisione amministrativa, che vi sia la piena conoscibilità a monte del modulo utilizzato e dei criteri applicati e l’imputabilità della decisione all’organo titolare del potere, il quale deve poter svolgere la necessaria verifica di logicità e legittimità della scelta e degli esiti affidati all’algoritmo. Questi rappresentano, infatti, elementi di garanzia minima per garantire la legittimità del procedimento e del provvedimento finale[2].

Al riguardo, giova richiamare anche la Carta della Robotica, approvata nel febbraio del 2017 dal Parlamento Europeo secondo cui  “l’autonomia di un robot può essere definita come la capacità di prendere decisioni e metterle in atto nel mondo esterno, indipendentemente da un controllo o un’influenza esterna; (…) tale autonomia è di natura puramente tecnologica e il suo livello dipende dal grado di complessità con cui è stata progettata l’interazione di un robot con l’ambiente; (…) nell’ipotesi in cui un robot possa prendere decisioni autonome, le norme tradizionali non sono sufficienti per attivare la responsabilità per i danni causati da un robot, in quanto non consentirebbero di determinare qual è il soggetto cui incombe la responsabilità del risarcimento né di esigere da tale soggetto la riparazione dei danni causati».

Una corretta applicazione dei predetti principi implica, dunque, che lo strumento automatizzato possa soltanto essere un ausilio alla PA procedente e non possa essere un mezzo di valutazione autonoma attraverso cui deresponsabilizzare i referenti del procedimento. Il principio di buon andamento implica, dunque, che vi sia comunque un responsabile umano per le decisioni prese dall’algoritmo.

Le implicazioni legali di questi strumenti, tuttavia, vanno oltre la sfera del buon andamento della pubblica amministrazione, ma riguardano anche diritti fondamentali della personalità, fra cui il diritto alla protezione dei dati personali che assume profili di portata sostanziale e di rilievo anche sovranazionale.

Il Regolamento Generale sulla Protezione dei Dati Personali, infatti, non si limita a dettare una disciplina formale attraverso l’informativa e il diritto di accesso, ma pone un espresso limite allo svolgimento di processi decisionali interamente automatizzati. L’articolo 22, paragrafo 1 GDPR riconosce, infatti, alla persona fisica il diritto di non essere sottoposta a decisioni automatizzate prive di un coinvolgimento umano e che, allo stesso tempo, producano effetti giuridici o incidano in modo analogo sull’individuo. Quindi occorre sempre l’individuazione di un centro di imputazione e di responsabilità, che sia in grado di verificare la legittimità e logicità della decisione dettata dall’algoritmo.

Mutatis mutandis, è facile applicare questa disposizione normativa anche con riferimento alle persone giuridiche – espressamente escluse dall’ambito di applicazione del GDPR – almeno nei confronti della pubblica amministrazione. Non si può negare, infatti, a questi enti una posizione di interesse legittimo al buon andamento della pubblica amministrazione e al diritto ad ottenere un riesame della decisione presa dall’algoritmo laddove la stessa risulti pregiudizievole delle posizioni giuridiche di questi.


[1] Cons. Stato Sez. VI, 13/12/2019, n. 8472 Ministero dell’Istruzione dell’Università e della Ricerca e altri c. P.C. a conferma di T.A.R. Lazio Roma, Sez. III, n. 9230/2018.

[2] Cons. Stato Sez. VI, 04/02/2020, n. 881 – Ministero dell’Istruzione dell’Università e della Ricerca c. O.B. e altri a conferma T.A.R. Lazio n. 6607 del 2019.

di Giacomo Conti e di Massimo Cartone


La Comunicazione di Inizio Lavori Asseverata, o C.I.L.A., è una pratica edilizia molto comune che si caratterizza per il fatto di dover essere obbligatoriamente predisposta da un tecnico abilitato. La legge dispone, infatti, che l’interessato debba trasmettere all’amministrazione comunale l’elaborato progettuale e la comunicazione di inizio dei lavori asseverata da un tecnico abilitato.

Sono sottoposte a CILA tutte le attività che non rientrano nell’edilizia libera e disciplinate dall’art. 6 del Testo Unico Edilizia oppure che non sono soggette a permesso di costruire (art. 10 T.U.E.) o, ancora, che non sono sottoposti a S.C.I.A. (art. 22 T.U.E.). Una categoria di interventi minori che rientrano nella cosiddetta manutenzione straordinaria dell’immobile e che lasciano inalterata la struttura dell’edificio e la distribuzione interna della sua superficie. Ad esempio, l’avvenuto accorpamento di due unità immobiliari realizzato mediante l’apertura di una porta (T.A.R. Firenze, (Toscana) sez. III, 13/06/2017, n.824) e la realizzazione di opere che comportano una diversa distribuzione interna dell’attività senza interessamento delle parti strutturali dell’edificio (T.A.R. Salerno, (Campania) sez. II, 06/07/2018, n.1042) sono tutte attività soggette a CILA, purché non comportino mutamenti alla struttura dell’immobile.

A dispetto della grande responsabilità che la Legge sembra accordare al Tecnico, in concreto, la giurisprudenza ha fortemente ridimensionato la responsabilità del Professionista alla luce del fatto che la CILA riguarda, per l’appunto, interventi minori.

La sanzione che è più temuta dalla proprietà e anche dal Professionista è l’ordine di demolizione che colpisce le ipotesi più gravi di abusi edilizi ossia gli interventi eseguiti in assenza di permesso di costruire in totale difformità o con variazioni essenziali, con la conseguenza che il Tecnico può venire chiamato dalla proprietà a risarcire ogni danno derivante dall’applicazione di questa grave sanzione.

La presentazione di una CILA erronea non può, tuttavia, fare sorgere una responsabilità in capo al tecnico per l’irrogazione di un ordine di demolizione.

Ai sensi dell’art. 31 del Testo Unico dell’Edilizia, sono soggetti a demolizione gli interventi eseguiti in totale difformità dal permesso di costruire, quelli che comportano la realizzazione di un organismo edilizio integralmente diverso per caratteristiche tipologiche, planovolumetriche o di utilizzazione da quello oggetto del permesso stesso, ovvero l’esecuzione di volumi edilizi oltre i limiti indicati nel progetto e tali da costituire un organismo edilizio o parte di esso con specifica rilevanza ed autonomamente utilizzabile. Nessuna di queste pratiche può, evidentemente, essere realizzata attraverso la presentazione di una semplice CILA, che riguarda pratiche che lasciano inalterata la struttura dell’edificio e la distribuzione interna della sua superficie.

Sul punto, appare più che consolidata anche la più recente giurisprudenza amministrativa secondo la quale interventi sottoposti a CILA non possono essere colpiti da sanzione reale.

Ad esempio, l’ordine di demolizione non può essere disposto in caso di avvenuto accorpamento di due unità immobiliari realizzato mediante l’apertura di una porta e, quindi, senza opere ulteriori a modifica delle preesistenti unità abitative, non essendo sottoposto all’obbligo del previo rilascio di concessione edilizia, non è sanzionabile con l’ordinanza di demolizione” (T.A.R. Firenze, (Toscana) sez. III, 13/06/2017, n.824).

Ugualmente, secondo T.A.R. Salerno, (Campania) sez. II, 06/07/2018, n.1042: “È illegittimo l’ordine di demolizione di opere edilizie e di ripristino dello stato dei luoghi nel caso di interventi ascrivibili alle fattispecie assoggettate al regime della comunicazione di inizio lavori (c.i.l.a) di cui all’art. 6, comma 2, nonché 6 bis (c.i.l.a.) d.P.R. n. 380/2001, quando si sostanziano nella diversa distribuzione interna dell’attività commerciale senza interessamento delle parti strutturali dell’edificio, trattandosi sostanzialmente di operazioni di manutenzione straordinaria.”

Sempre secondo il TAR di Salerno sopra citato: “Quanto, poi, alla “diversa distribuzione interna all’attività commerciale, eseguita senza titolo autorizzativo”, pure contestata nell’ordinanza gravata, è pacifico che la stessa non possa essere sanzionata con la demolizione, giusta quanto unanimemente rilevato dalla giurisprudenza.”

Giova richiamare, inoltre, il TAR Campania – Napoli, Sez. II, 22/08/2017, n. 4098) secondo cui: “La diversa distribuzione degli ambienti interni mediante eliminazione e spostamenti di tramezzature, purché non interessi le parti strutturali dell’edificio, costituisce attività di manutenzione straordinaria soggetta al semplice regime della comunicazione di inizio lavori, originariamente in forza dell’art. 6, comma 2, ed ora dell’art. 6 bis del d. p. r. n. 380/01, che disciplina gli interventi subordinati a c.i.l.a. In tali ipotesi, pertanto, l’omessa comunicazione non può giustificare l’irrogazione della sanzione demolitoria che presuppone il dato formale della realizzazione dell’opera senza il prescritto titolo abilitativo. Quando invece questo stesso intervento interessi parti strutturali del fabbricato, ai sensi dell’art. 22, comma 1, lett. a), del d. p. r. n. 380/2001, la disciplina applicabile è quella della segnalazione certificata di inizio attività, la cui mancanza comporta, parimenti, l’irrogazione della sola sanzione pecuniaria.”

La giurisprudenza appare consolidata, quindi, nell’escludere che il tecnico possa incorrere in responsabilità derivanti dall’esecuzione di un ordine di demolizione per questo di pratiche.

Giova, da ultimo osservare come una CILA non presentata nei termini o in difformità sia pienamente sanabile attraverso una nuova pratica detta CILA in sanatoria, disciplinate dal comma 5 dell’art. 6bis T.U.E

La disposizione in esame stabilisce che: “La mancata comunicazione asseverata dell’inizio dei lavori comporta la sanzione pecuniaria pari a 1.000 euro. Tale sanzione è ridotta di due terzi se la comunicazione è effettuata spontaneamente quando l’intervento è in corso di esecuzione”.

Ne consegue, quindi, che il Tecnico inadempiente potrà, al più rispondere nei confronti della proprietà per l’irrogazione di questa sanzione, ma non per conseguenze derivanti da un eventuale ordine di demolizione che sarebbe sicuramente illegittimo.


di Giacomo Conti

Scegliere un certo social network perché rispetta la nostra privacy è come decidere di fumare una certa marca di sigaretta perché è attenta alla nostra salute o, almeno, più delle concorrenti.

Così come il fumo danneggia la nostra salute, i social network presentano rischi per la nostra vita privata e privacy di cui dobbiamo essere consapevoli.

Prima di scandalizzarci per la violazione della nostra privacy da parte delle piattaforme online, basti pensare come anche le nostre banche, ad eccezione dei sempre più rari pagamenti operati con contanti non tracciabili, siano in grado di conoscere a fondo i nostri acquisti e come possano profilarci, ugualmente, con agevolezza mediante ogni pagamento che effettuiamo con carta di credito o bancomat.

Ultimamente, si presta sempre più attenzione a quello che i social network fanno con i nostri dati personali e con le nostre vite. In questo senso, il GDPR che ha contribuito ad affermare una cultura basata sul dato personale e la recente apprensione sul tema è un effetto benefico nel medio termine del GDPR che ha fatto crescere la consapevolezza dell’utente medio nell’utilizzo dei servizi online.

Prima di comprendere appieno il fenomeno e per evitare di creare inutile e dannoso allarmismo è necessario comprendere come i social network operano e traggono i propri profitti. Del resto, è evidente che le grandi piattaforme come Google, Facebook e Clubhouse non sono onlus che operano con la speranza di lasciarci un mondo migliore.

I social network sono dei media e, come quotidiani e reti televisive, vendono spazi pubblicitari da cui traggono i propri profitti. Tuttavia, a differenza dei media tradizionali, i social network riescono a studiare l’utente e a vendere pubblicità mirate attraverso la cosiddetta profilazione. La pubblicità mirata e profilata ha, quindi, indubbiamente un valore maggiore rispetto alla pubblicità ordinaria in quanto raggiunge un target specifico sulla base di un preventivo studio di dati. Inoltre, maggiore è al crescere della base utenti, maggiore è il prezzo che gli inserzionisti pagano alla piattaforma per acquistare gli spazi di réclame virtuali.

Senza trovare definizioni metafisiche, l’art. 4 GDPR definisce profilazione come qualsiasi forma di trattamento automatizzato di dati personali consistente nell’utilizzo di tali dati personali per valutare determinati aspetti personali relativi a una persona fisica. In particolare, questo processo può venire utilizzato per analizzare o prevedere aspetti riguardanti il rendimento professionale, la situazione economica, la salute, le preferenze personali, gli interessi, l’affidabilità, il comportamento, l’ubicazione o gli spostamenti di una persona fisica.

Grazie a questa attività i social network non vendono generici spazi commerciali, ma una pubblicità mirata ritagliata sulla base della personalità tracciata dell’utente e dei suoi interessi e sulla base dei dati raccolti nell’ambito della fruizione del servizio. Ad esempio, sulla base dei contenuti visionati, dei like e condivisioni operate o, anche, sulla base del tempo dedicato al singolo contenuto o annuncio.

È, quindi, evidente come il fruire di un social network sia incompatibile con ogni concetto più basilare di privacy: quando accediamo al servizio permettiamo alla piattaforma online di conoscere i nostri gusti e la rendiamo partecipe di ogni aspetto della nostra vita che si articola all’interno del social. Quanto è apparentemente gratuito è pagato con la nostra attenzione, il nostro tempo e attenzione per permettere agli inserzionisti (i cosiddetti utenti commerciali) di inviarci pubblicità mirata studiata sulla base dei nostri interessi.

Al pari del fumo, i social network presentano dei rischi evidenti per la nostra vita, in quanto creano di vera e propria dipendenza da connessione e penetrano le nostre vite distraendoci dalla nostra attività e inducendoci, anche modificando il nostro comportamento, verso determinate scelte di acquisto. È sotto gli occhi di tutti come, grazie alle informazioni che raccolgono su di noi, le piattaforme online plasmano il servizio sulle nostre esigenze tenendoci appiccicati allo schermo il più possibile.

Tuttavia, sarebbe ipocrita negare che questi servizi possono apportare significativi benefici a noi tutti, a differenza del fumo.

È importante, però, capire se siamo disposti a pagarne il prezzo, ossia la nostra riservatezza con il rischio di possibile creazione di dipendenza, a fronte di quello che ci offrono.

Per pensare ai vantaggi, basti pensare ai vantaggi di creare una rete professionale attraverso LinkedIn, alla possibilità di rimanere in contatto con amici con cui avremmo poche possibilità di contatto attraverso Facebook o, ancora, di approfondire passioni e interessi attraverso YouTube che offre un patrimonio di conoscenza prima inimmaginabile anche al più dotto enciclopedico.

I social network in sé, pertanto, non sono un fenomeno da demonizzare, ma al più, da comprendere.

Posto che noi veniamo usati dalle grandi Big Tech a cui cediamo i nostri dati e informazioni che riguardano le nostre vite, è innegabile che riceviamo dei vantaggi dai servizi di cui siamo utenti e prodotti al tempo stesso.

Così come noi veniamo usati dalle piattaforme online, noi dobbiamo essere consapevoli e capire come usare il servizio a nostro vantaggio.

Prima di accedere a un servizio social network dobbiamo capire:

  1. in che modo i social network penetrano e interagiscono con le nostre vite e sfera personale,
  2. se siamo disposti a cedere i nostri dati personali a fronte del servizio che ci viene offerto,
  3. perché noi usiamo i social network e quali vantaggi possiamo trarre dal loro utilizzo se e ne sono,
  4. a quali rischi ci espone il loro utilizzo.

Solo dopo avere compreso questi aspetti saremo utenti consapevoli in grado di trarre tutti i vantaggi possibili dal servizio facendoci usare il meno possibile. In altri termini, dobbiamo trasformarci da prodotti inconsapevoli a prodotti consapevoli.

di Marino Bianco


Le Criptovalute esistono dal 2008, anno in cui Satoshi Nakamoto lanciò il “manifesto” (whitepaper) del Bitcoin, il primo di tutte le Criptovalute. La caratteristica principale delle Criptovalute è la decentrazione, vale a dire non hanno altro governo che quello degli algoritmi di mining e della Blockchain. Sono quindi distaccate da ogni forma d’intervento della politica o di una qualche autorità centrale che rendono impossibile ogni fenomeno inflattivo.

Gli utilizzi delle criptovalute possono esseri vari, ma essenzialmente legati al valore, infatti, se i Bitcoin nei primi anni potevano essere utilizzati per acquistare beni e servizi come la moneta avente valore corrente , man mano il valore è cresciuto ha cominciato a farsi spazio l’uso di questo come strumento per speculazioni finanzarie e riserva di valore.

Ma questa crescita enorme ha avuto un effetto collaterale importante: le criptovalute sono estremamente volatili e possono perdere parte, anche importante, del loro valore nell’arco di brevissimo tempo.

Proprio questa volatilità, insieme alla decentralizzazione e al fatto che difficilmente questa possa raggiungere, almeno a breve, accettazione presso il pubblico rendono impossibile identificare le criptovalute come moneta avente valore corrente (ovvero fiat).

Con la conseguenza che, attualmente, v’è un’identificazione nell’alveo dei beni mobili immateriali alla stregua di strumenti finanziari.

Ed è proprio tale identificazione quella seguita anche dalla giurisprudenza, infatti il TAR del Lazio con la sent. 1077 del 20,01,2020 ha indicato che le criptovalute vadano indicate nel riquadro “RW” al momento della compilazione del 730  riquadro  appunto riservato agli investimenti finanziari. Ma ci sono anche pronunce da organi non giurisdizionali come ad esempio la CONSOB che hanno sottoposto le criptovalute alle regole esistenti per il mercato finanziario[1].

Questo è conseguenza del numero sempre maggiore di persone che investono e, in virtù di ciò, saranno sempre di più le controversie legali nelle quali il Bitcoin e le altre Criptovalute avranno un ruolo, anche in fase esecutiva. A riprova di ciò v’è un caso riguardante la conferibilità delle cripto nel patrimonio sociale.

Di tal caso s’è  occupato il Tribunale di Brescia, con il decreto di rigetto  7556/2018 del 18/07/2018 ad oggetto il conferimento di criptovalute in capitale sociale.

Leggendo il decreto si scoprono i motivi di tale rigetto:
In primis, il Tribunale rileva che oggetto di conferimento è  una criptovaluta presente in un unico mercato che fra l’altro è direttamente ricollegabile agli ideatori della stessa.

Altro motivo sarebbe nella difficoltà pratica del pignoramento, dal momento il livello di sicurezza tecnologia è tale da rendere impossibile l’esecuzione senza la cooperazione dell’esecutato.

Quanto decretato dal Tribunale di Brescia però ha  rilevanza limitabile esclusivamente al caso trattato, dal momento che la maggioranza degli investimenti avveiene su wallets i quali possono agire come veri e propri custodi ( cd. Custodial wallets) e riguarda delle criptovalute con un bacino di utilizzo notevolmente più esteso.

Dal punto di vista procedurare è importante citare l’art 514 cpc riguardante  le “cose mobili assolutamente impignorabili” e in questo le criptovalute non sono rintracciabili né direttamente, né indirettamente. Inoltre l’art 514 non può essere interpretato analogicamente e gli elementi in essi contenuto sono un numerus clausus, quindi non allargabile se non dal legislatore.

L’articolo 474 cpc indica come requisiti del diritto oggetto “liquidità, certezza ed esigibilità” dove per certezza ci si riferisce all’esistenza del diritto e alla sua facile identificazione, per esigibilità s’intende l’essere scevro da ogni condizione o impedimento. Per quanto riguarda ambedue gli attributi, essi possono essere presenti nel caso il diritto oggetto del titolo siano delle criptovalute dal momento che queste possono essere, nella maggior parte dei casi, liberamente convertite in euro in ogni momento.

Il requisito della liquidità, invece, afferisce alle esecuzioni con oggetto somme di danaro e richiede che queste siano individuabili “immediatamente o tramite semplice calcoli aritmetici” ed è qui che per le criptovalute possono sorgere dei problemi.

Questi possono derivare dal fatto che le criptovalute, al momento, non sono danaro e non possono esservi assimilate poiché, ai sensi dell’articolo 1277 codice civile, le obbligazioni in denaro vanno estinte mediante la moneta avente valore corrente.

Per quanto si possa escludere che la “liquidità” sussista per le criptovalute, non c’è risultato al di fuori dell’esclusione di queste dal novero delle “obbligazioni avente oggetto una somma di denaro denaro”. Per tutto il resto invece, sussistono.

Nel caso del conferimento, è il 2464 cc ad indicare che “Possono essere conferiti tutti gli elementi dell’attivo suscettibili di valutazione economica”, dictum che dà chiaramente la possibilità di conferire le criptovalute in quanto hanno valore economico e, come già detto, sono state messe, giudizialmente, sullo stesso piano degli strumenti dei mercati finanziari

Per concludere si può dire che a livello teorico, non c’è nulla che impedisca ad un creditore di agire in esecuzione sulle criptovalute così come di conferirle nel capitale sociale. Discorso diverso riguarda la praticità  di ambedue le cose, sempre a causa della volatilità. C’è il rischio che nel caso dell’esecuzione vi sia una perdita di valore tale da far perdere l’utilità dell’esecuzione stessa all’attore che ben farebbe ad azionare un sequestro conservativo.

Nel caso del conferimento questa mancanza di stabilità del valore può avere effetti nefasti sulla stabilità della società stessa.

[1]    https://www.consob.it/documents/10194/0/Articolo+su+rischi+criptovalute/10402b10-bc3b-4500-a0d4-81cec9a2db23


Autore: Giacomo Conti

Editore: Maggioli Editore

Pubblicazione: Novembre 2020 (I Edizione)

ISBN / EAN 8891643469 / 9788891643469

Collana: Collana Legale


Prefazione:  “La libertà è partecipazione” e l’inestrinsecabile legame fra corpo elettronico e materiale


I sogni di libertà ed emancipazione che si fondavano su un’idea di progresso tecnologico che avrebbe reso tutti liberi appartengono a un’epoca passata.

I sogni di idillio e trascendenza tecnologica, secondo cui la tecnologia ci avrebbe liberati dalle fatiche umane permettendoci di elevarci e trascendere e liberarci dalla nostra gabbia materiale per avvicinarci a un altro reame dell’esistenza, appartengono a società utopistiche ben lontane dalla nostra.

Queste sono e restano sulla carta, o in formato e-book, descritte in romanzi di fantascienza.

Permane, però, il legittimo interrogativo relativo alla libertà reale che gli strumenti del Web partecipativo 2.0 ci offrono e il quesito si pone, in ogni caso, immutato nei seguenti termini: “Internet, il Web e le tecnologie della società dell’informazione hanno migliorato la nostra esistenza rendendoci più liberi?”.

In un certo senso, si può e si deve dare una risposta affermativa alla questione, in quanto le tecnologie di Rete ci hanno liberato da fatiche non solo fisiche ma anche intellettuali. Le tecnologie basate sulla Rete ci hanno, infatti, sicuramente resi più informati, talvolta istruiti, e hanno semplificato le nostre attività di ricerca e approfondimento intellettuale contribuendo a soddisfare le nostre più svariate curiosità.

È, pertanto, innegabile che le dinamiche del Web partecipativo abbiano  migliorato qualitativamente le nostre vite ed esperienze di consumo grazie alle numerose informazioni e opportunità che i servizi di Rete ci offrono. Senza contare, peraltro, la comodità di consumare senza doversi recare fisicamente al negozio fisico.

Rimane aperta, però, la seconda parte del quesito, ossia se le tecnologie di Rete ci abbiano o meno resi più liberi rispetto al passato.

In teoria, le dinamiche partecipative dei servizi della società dell’informazione avrebbero dovuto renderci ancora più liberi, più in grado di comprendere il mondo che ci circonda, grazie al patrimonio informativo che continuamente ci regalano, prima inimmaginabile anche per il più dotto dei dotti.

Del resto, se è vero, per citare Gaber, che “La libertà non è uno spazio libero. Libertà è partecipazione”, ci dobbiamo chiedere dove sia la nostra agognata libertà. ci troviamo, infatti, in una società dove la partecipazione è assoluta e i nuovi strumenti di comunicazione ci permettono di condividere con una libertà prima impensabile il nostro pensiero e reperire una mole inimmaginabile di informazioni con pochissimo sforzo.

Dov’è, quindi, che le promesse di libertà ed emancipazione sono state tradite?

A dispetto degli innegabili progressi che la rivoluzione del Web partecipativo ha apportato non si può, infatti, dire che si sia creata una maggiore libertà.

Al contrario, tutti noi, volenti o nolenti, ci troviamo sempre più integrati nei servizi della società dell’informazione e nelle dinamiche partecipative del Web 2.0 e non ne riusciamo più a fare a meno.

Molti di coloro che hanno vissuto e sperimentato la rivoluzione del Web hanno ottime ragioni per sentire, in realtà, traditi i loro sogni di libertà. Siamo sempre più impegnati a relazionarci attraverso social network da cui non ci riusciamo a sconnettere, a ricercare novità e informazioni attraverso motori di ricerca e a comperare online beni e servizi di cui prima non conoscevamo l’esistenza e che, adesso, sono diventati inspiegabilmente indispensabili e imprescindibili.

La connettività, nei suoi aspetti relazionali e partecipativi, riguarda tutti gli aspetti della nostra vita nelle sue dinamiche personali e professionali e tutti ci troviamo forzosamente connessi senza alcuna reale via di scampo.

Può essere che il prezzo del maggiore benessere di cui attualmente godiamo abbia richiesto il sacrificio della nostra libertà?

Da un lato, quasi tutte le persone fisiche si trovano ad avere un profilo social network, ad esempio su Facebook, LinkedIn, Twitter o altri social network; e, dall’altro, sempre più imprenditori offrono i propri beni e servizi mediante marketplace e altri servizi della società dell’informazione come, ad esempio, TripAdvisor o Amazon.

Sempre più persone, fisiche o giuridiche, inoltre, si trovano indicizzate all’interno di motori di ricerca: inserire un semplice parametro come nome e cognome può, infatti, produrre risultati che a loro volta riconducono a elementi riferiti alla persona ricercata come, ad esempio, un sito o un blog personale, foto personali condivise in Rete, un profilo social network o, ancora, articoli pubblicati, interviste rilasciate o articoli di giornale online dove la persona ha formato oggetto di cronaca e proprio attraverso questa simbiosi con i servizi della società dell’informazione si estrinseca il nostro corpo elettronico: la proiezione digitale all’interno della Rete del nostro corpo materiale.

Tutte queste tracce digitali di noi – che noi stessi in prima persona lasciamo  o che altri lasciano di noi – contribuiscono a consolidare e formare la nostra Web presence (o presenza sul Web), composta dei “pezzi di ciascuno di noi che sono conservati nelle numerosissime banche dati dove la nostra identità è sezionata e scomposta, dove compariamo ora come consumatori, ora come elettori, debitori, lavoratori, utenti dell’autostrada” (1).

Il Web 2.0, con le sue dinamiche partecipative, ha accelerato e amplificato  questo processo di astrazione del nostro corpo materiale in qualcosa di diverso, ibrido e prima inimmaginabile.

Pur senza raggiungere il Regno dei cieli, il nirvana o altri reami dell’esistenza, anzi forse per certi aspetti allontanandoci dagli aspetti più nobili della spiritualità più pura che in tempi passati era posta come una delle più grandi virtù, una parte sempre più significativa della nostra vita si svolge online.

Questo reame dell’esistenza non si trova, però, in un regno diverso o irraggiungibile ed è facilmente accessibile attraverso strumenti che sono banali come un dispositivo che si può connettere a Internet e una connessione Internet.

Il Regno dei cieli è davvero qui fra noi e accessibile a tutti?

È davvero così facile ascendere?

Davvero non è più necessario intraprendere percorsi ascetici o immergersi in attività contemplative o meditative per distanziarsi dalla realtà in cui viviamo per muoverci in un dominio più nobile dell’esistenza?

Ma, soprattutto, l’astrazione del nostro corpo materiale in un corpo elettronico ci nobilita davvero come vorremmo, dovrebbe o sarebbe giusto?

A ben vedere, lungi dal distanziarci dal mondo materiale, dai nostri desideri e dalle nostre paure, quanto avviene online influenza pesantemente le nostre dinamiche relazionali e professionali che si articolano offline.

Così come noi proiettiamo online una parte del corpo materiale, a mo’ di ombra digitale, una parte del nostro corpo elettronico proietta un’ombra materiale che si ripercuote, psicologicamente e materialmente, nel dominio dell’esistenza analogica.

Siamo davvero più liberi oppure siamo aggrovigliati in un miscuglio inscindibile di realtà inestricabili?

In questo contesto di inestricabilità fra corpo materiale e corpo elettronico, reame digitale e reame analogico, si inseriscono i servizi della società dell’informazione che influenzano e governano aspetti preponderanti e cruciali delle nostre vite.

Le dinamiche relazionali alla base del Web partecipativo che ha creato il  Web 2.0 sono, infatti, quasi integralmente miste e si basano su una sempre maggiore e crescente interconnessione fra il nostro corpo elettronico e il nostro corpo materiale. Si crea, pertanto, un’entità ibrida fatta di atomi e di bit, di molecole e di gigabyte.

I nostri desideri, ansie, paure e speranze arrivano a seguirci sia quando ci connettiamo che quando siamo sconnessi; sempre che sconnettersi sia, in realtà, possibile. A ben vedere, gli aspetti più importanti della nostra vita restano sottratti irrimediabilmente al nostro dominio proprio a causa delle  dinamiche che la partecipazione all’interno della vita online ci impone.

È evidente come i servizi della società dell’informazione basati sul Web  governino sempre di più la nostra vita personale e professionale e come non possiamo più fare a meno di questi, anche se spesso vorremmo sconnetterci, isolarci e sottrarci al continuo bombardamento di informazioni cui veniamo sottoposti.

Per questi motivi non siamo più realmente padroni delle nostre vite, ma sono le piattaforme digitali a garantire i nostri diritti fondamentali, a permettere alla nostra persona di esprimersi e a dare voce al nostro corpo elettronico: i nostri desideri finiscono in whishlist di cui i cybermediary diventano custodi, le nostre curiosità e segreti sono inseriti in motori di ricerca che le destrutturano e le indicizzano rendendole uniformi e privandole dell’unicità che noi pensavamo che avessero. Inoltre, la nostra voglia di esprimerci si articola in post condivisi attraverso social network, così come la nostra socialità oramai può prescindere dal bisogno di scendere in piazza e trovare luoghi fisici per socializzare ed esprimere le nostre idee e, di conseguenza, la coesione sociale sembra diventare sempre più tenue.

I servizi della società dell’informazione sono diventati, quindi, indispensabili per molte persone fisiche, che attraverso di essi si esprimono e si relazionano con gli altri, e per molte imprese, che li utilizzano per perseguire la propria attività economica.

Si pensi, in questo senso, all’importanza per una PMI di avere una propria web presence su Amazon o di essere adeguatamente indicizzata su
Google per ottenere un importante vantaggio competitivo sui propri concorrenti.

Alla luce del quadro tracciato si deve dare, quindi, risposta negativa alla nostra esigenza di libertà che appare sicuramente frustrata.

Molti diranno che questa è stata sacrificata sull’altare di qualcosa di più importante, come l’accesso alla conoscenza attraverso ricerche operate online, la possibilità di partecipare e dire la nostra, probabilmente anche quando forse sarebbe opportuno tacere, la possibilità di acquistare quello che vogliamo quando vogliamo e di vedercelo consegnato a casa senza che sia necessario uscire quando quasi certamente due passi e una boccata d’aria fresca non ci farebbero male.

Siamo, quindi, ora più che mai lontani dalla trascendenza cui aspiravano gli antichi, i filosofi e gli illuminati dei tempi passati?

In un certo senso, probabilmente no, in quanto il corpo elettronico, la nostra proiezione digitale, ci ha permesso di raggiungere a tutti gli effetti un reame diverso dell’esistenza, creando la cosa più simile all’anima che questa società materialista riesce a concepire.

Il nostro corpo elettronico vive senza mangiare, bere, dormire e necessita  solo di connessione e di dati. non è questa forse libertà?

Ma questo corpo è davvero nostro?

Possiamo davvero governare le sue  dinamiche che avvengono all’interno della Rete?

A ben vedere, abbiamo un controllo molto limitato sul nostro corpo elettronico, in quanto in Rete tutti sono liberi di dire la loro in una piazza dalla eco infinita che rimbomba nei secoli imperituri e di coinvolgerci in discussioni che non ci riguardano o a cui non siamo interessati.

Gli algoritmi dei motori di ricerca e dei social network a cui siamo iscritti ci bombardano o sottopongono alla nostra attenzione altre persone o prodotti che, forse e molto probabilmente, preferiremmo ignorare.

Non sono forse queste forme di violenza elettronica, tentativi subdoli ma al tempo stesso violenti di coartare la nostra libertà?

L’aggressione al nostro corpo elettronico cesserà solo quando le persone che cercano l’informazione vi perderanno ogni interesse, le Wiki non
verranno più aggiornate o i cybermediary, custodi dell’informazione, arriveranno a rimuoverla per gentile concessione o per un ordine di un’Autorità che, al momento, appare ancora superiore.

In realtà, a ben vedere, ora più che mai siamo prigionieri di una gabbia elettronica, custodita dai vari Amazon, Google e Facebook, che ci comprime e mai come ora siamo stati così poco padroni delle informazioni che ci riguardano. contrariamente a ogni ragionamento logico, siamo più liberi ma al tempo stesso più prigionieri e ora più che mai guardiamo il mondo come i prigionieri della caverna di Platone.

La risposta al paradosso logico secondo cui partendo da premesse vere e false al tempo stesso si producono conclusioni vere e contraddittorie fra loro si può dare nei seguenti termini: il Web partecipativo e i cybermediary hanno ribaltato il rapporto tradizionale della libertà che non è più una “libertà da qualcosa”, come ad esempio ingerenze indebite nella nostra sfera personale, ma una “libertà di fare qualcosa”, come commentare, condividere contenuti, criticare altri, acquistare con semplicità ciò che ci aggrada e vedercelo recapitato comodamente a casa.

In questo contesto, ciò che si pensa di noi offline viene proiettato online e  ciò che ci riguarda online ha precipitati nelle nostre dinamiche professionali e personali che si articolano offline.

Il quadro di interconnessione è, quindi, continuo, complesso e si autoalimenta e impone di rivoluzionare il modo attraverso cui noi pensiamo e ci relazioniamo con i servizi della società dell’informazione.

Queste nuove dinamiche relazionali personali e professionali e la sempre crescente integrazione fra ciò che avviene online e ciò che avviene offline lasciano aperti numerosi interrogativi:

“Siamo davvero più liberi e felici?”

“Siamo davvero più colti, istruiti e consapevoli?”

“Riusciamo a distinguere ciò che avviene in Rete da ciò che avviene offline?”

“Siamo davvero in grado di distinguere la nostra ombra digitale dalla nostra ombra materiale che proietta la luce del sole?”

“Ai posteri l’ardua sentenza”.

Giacomo Conti


(1) Salviamo il corpo, di Stefano Rodotà, stralcio dell’intervento al convegno su “Trasformazioni del corpo e dignità della persona”, Roma, 4 maggio 2005.
Autore: Giacomo Conti

Editore: Maggioli Editore

Pubblicazione: Ottobre 2020 (I Edizione)

ISBN / EAN 8891643452 / 9788891643452

Collana: Collana Legale


Prefazione: Il World Wide Web come la spezia di Dune. L’estensione della conoscenza e l’annullamento dello spazio tra realtà e fantascienza. Gilde spaziali e cybermediary.

L’estensione della conoscenza e l’annullamento dello spazio tra realtà e fantascienza. Gilde spaziali e cybermediary.

Siamo nell’Universo di Dune creato da Frank Herbert nel 1965, ambientato nell’Anno Domini 10191: l’universo conosciuto è governato dall’imperatore Padishah Shaddam IV e, per l’umanità, la più preziosa e vitale sostanza dell’u-niverso è il Melange, la spezia.

“La spezia allunga il corso della vita.

La spezia aumenta la conoscenza.

La spezia è essenziale per annullare lo spazio.

La potente Gilda spaziale e i suoi navigatori, che la spezia ha trasformato nel corso di oltre 4000 anni, usano il gas arancione della spezia che conferisce loro la capacità di annullare lo spazio, e cioè, di viaggiare in qualsiasi parte dell’universo senza mai muoversi.

La spezia esiste su un solo pianeta nell’intero universo conosciuto. Un arido e desolato pianeta con vasti deserti.

Il pianeta Arrakis è conosciuto anche come Dune (1).”

Senza troppa speculazione e inventiva e togliendo l’aspetto esotico che caratterizza il celeberrimo romanzo: l’umanità, correva l’anno 1989, inventava quanto più di simile esiste alla spezia, ossia la Rete. Il World Wide Web, per come noi lo conosciamo, è al pari della spezia di Frank Herbert un formidabile strumento che in poche decadi ha rivoluzionato i rapporti economici e sociali, cambiando profondamente la società in cui viviamo.

A differenza della spezia, tuttavia, è estremamente facile accedere al World Wide Web: è, infatti, sufficiente munirsi di un dispositivo collegato alla Rete e di una connessione Internet offerta dagli operatori telefonici a costi sempre più economici.

Lungi dall’esistere su un solo remoto e desolato pianeta, sempre più persone sul globo terrestre hanno accesso a questa formidabile tecnologia da cui sono sempre più dipendenti.

La Rete, al pari del Melange, assuefà chi vi si connette che ne diventa sempre più dipendente, a prescindere dal fatto che la connessione al Web sia operata per esigenze personali oppure legate allo svolgimento di un’attività di impresa.

Nell’Universo di Dune, solamente la Gilda Spaziale detiene il monopolio sul commercio della spezia e anche questo dato si presta a un’analogia con il nostro universo.

Nel nostro universo, gli intermediari digitali, al pari della Gilda Spaziale, hanno un monopolio di fatto sui servizi della società dell’informazione nell’ambito dei quali dispensano benefici, punizioni ed erogano giustizia sulla base di termini e condizioni che loro stessi hanno stabilito. Si pensi a Google per i servizi di motori di ricerca, ad Amazon per l’E-commerce o, ancora, a Microsoft per i sistemi operativi e gestionali per consumatori e imprese.

La Rete ha cancellato precedenti confini e limiti dettati dallo spazio fisico e ha costruito modalità nuove di produzione e utilizzazione della conoscenza al pari della spezia. I rapporti di produzione, distribuzione e consumo sono stati, quindi, rivoluzionati dalle fondamenta proprio grazie alla possibilità che la Rete offre di condividere informazioni, abbattere spazi e creare occasioni di contatti fra persone fisiche e fra imprese.

L’annullamento dello spazio fisico ha dato luogo ai fenomeni, in contraddizione solo apparente, di disintermediazione e di intermediazione online e ha permesso la concentrazione di un potere economico prima inimmaginabile nelle mani di pochissimi cybermediary che gestiscono piattaforme online il cui utilizzo è diventato fondamentale nelle nostre vite.

Il potere economico di cui dispongono i cybermediary, lungi dal rappresentare sempre un’opportunità per i destinatari dei servizi, può essere utilizzato abusivamente in danno agli utenti commerciali e con effetti non necessariamente benefici per i consumatori. In questo quadro di sviluppo tecnologico ed economico è entrato in crisi il ruolo tradizionale dei cybermediary: prima fornitori passivi di un servizio tecnico, ora più che mai si trovano ad avere un ruolo attivo nella gestione dei contenuti caricati e condivisi dai propri utenti.

Il cybermediary, oltre ad avere un enorme potere economico, diventa anche giudice ultimo e supremo all’interno dei servizi che gestisce e le sue decisioni incidono significativamente sulle sfere personali e professionali degli utenti che si servono dei suoi servizi.

Inoltre, la Rete ha riequilibrato il rapporto a favore del consumatore, accordandogli un potere prima inimmaginabile: condividere feedback, recensioni, valutazioni in merito alle proprie esperienze di consumo.

Come la spezia ha mutato nel fisico e nella psiche i navigatori, i servizi basati sulla Rete hanno mutato profondamente la figura stessa del consumatore che non è più un mero acquirente passivo di beni o servizi.

Si è assistito, in questo quadro complesso, alla nascita della nuova figura del prosumer digitale, che è una persona fisica sempre più informata che acquista in rete beni e servizi e che condivide, tramite i servizi della società dell’informazione, le proprie esperienze di consumo, incidendo in maniera sostanziale sull’asimmetria informativa. Lo scambio di informazioni sul Web 2.0, infatti, opera sulla base di dinamiche che si fondano su una partecipazione attiva non solo dei fornitori di servizi della società dell’informazione o degli operatori economici, ma anche dei consumatori stessi.

Si aggiunga, peraltro, che di fronte alla velocità attraverso la quale le informazioni circolano in rete il rimedio giudiziale ha perso di centralità, essendo i formalismi del processo civile e della tutela giudiziale incompatibili con la necessità di tutela e presidio immediata dell’imprenditore in rete.

Molte vertenze sono, pertanto, affidate a strumenti di Alternative Dispute Resolution che presentano vantaggi in termini di costi ed efficienza rispetto al tradizionale rimedio giudiziale o vengono gestite con sistemi che il cybermediary ha creato e plasmato. Nonostante l’introduzione del Regolamento Platform2Business, la tutela apprestata dal Regolamento (UE) 2019/1150 risulta molto più formale rispetto al quadro dettato, ad esempio, in tema di tutela e protezione del consumato-re (2) o della persona fisica nell’ambito dei trattamenti di dati personali che la riguardano, avente un’ampia, corposa e sostanziale tutela all’interno del General Data Protection Regulation (3).

Pertanto, il nuovo impianto normativo risulta indicativo della persistente scarsa sensibilità delle Istituzioni europee alle esigenze di tutela delle imprese che si trovano in posizione di dipendenza economica verso i cybermediary.

Nel nostro universo come in quello di Dune, il potere non è quindi distribuito in ugual misura e, sebbene a differenza della spezia la Rete sia accessibile agevolmente, la distribuzione del potere attraverso i servizi online ha creato un vero e proprio feudalesimo digitale.

“La rete allunga il corso della vita.

La rete aumenta la conoscenza.

La rete è essenziale per annullare lo spazio.

I potenti cybermediary e i loro navigatori, che la rete ha trasformato nel corso di poche decadi, usano i servizi basati sulla rete che conferiscono loro la capacità di annullare lo spazio, e cioè, di viaggiare in qualsiasi parte dell’universo senza mai muoversi.

La rete esiste intorno a noi e siamo noi”.

Giacomo Conti


(1) Si riporta la citazione della Principessa Irulan Corrino, figlia dell’imperatore Padi-shah Shaddam IV e futura sposa del protagonista del romanzo Paul Atreided Muad’Dhib. La citazione è tratta non dal testo, ma dal film di Dune scritto e diretto da David Linch nel 1984 e basato sul celeberrimo romanzo di Frank Herbert del 1965.

(2) V. direttiva 2011/83/UE del Parlamento europeo e del Consiglio, del 25 ottobre 2011, sui diritti dei consumatori, recante modifica della direttiva 93/13/CEE del Consiglio e della direttiva 1999/44/CE del Parlamento europeo e del Consiglio e che abroga la direttiva 85/577/CEE del Consiglio e la direttiva 97/7/CE del Parlamento europeo e del Consiglio.

(3) Regolamento (UE) 2016/679 del Parlamento europeo e del Consiglio del 27 aprile 2016 relativo alla protezione delle persone fisiche con riguardo al trattamento dei dati personali, nonché alla libera circolazione di tali dati e che abroga la direttiva 95/46/CE (Regolamento generale sulla protezione dei dati).

di Giacomo Conti

Il diritto di accesso alla Rete si estrinseca come uno dei diritti fondamentali del nostro corpo elettronico.
A differenza dei diritti naturali del corpo materiale frutto della tradizione illuministica, quelli del corpo elettronico, si esplicano in una forma mediata in quanto – per esplicarsi – necessitano di servizi che vengono erogate da imprese e società private: i cosiddetti access provider.
L’uomo digitale si nutre, infatti, di dati e informazioni e ha un vero e proprio diritto a che i fornitori del servizio non limitino i suoi diritti naturali o, meglio, naturalmente discendenti dall’evoluzione tecnologica.
I pericoli di intese e cartelle fra questi player è particolarmente pericoloso in quanto può incidere o limitare il diritto di accesso alla Rete e ad un Internet aperta dell’uomo digitale.
Per questa ragione, il Reg. UE 2015/ 2120 che stabilisce misure riguardanti l’accesso a un’Internet aperta inserisce una disciplina correttiva agli accordi fra access provider che non devono in alcun modo limitare arbitrariamente questo diritto fondamentale della personalità elettronica.
L’art. 3 del Regolamento citato vieta agli accordi tra i fornitori di servizi di accesso alla Rete e gli utenti finali che incidono sulle condizioni e sulle caratteristiche commerciali e tecniche dei servizi di accesso a Internet quali prezzo, volumi di dati o velocità, e le pratiche commerciali adottate dai fornitori di servizi di accesso a Internet atte a limitare l’esercizio dei diritti degli utenti finali di diritto di accedere a informazioni e contenuti e di diffonderli, nonché di utilizzare e fornire applicazioni e servizi, e utilizzare apparecchiature terminali di loro scelta. La neutralità della Rete deve essere salvaguardata indipendentemente dalla sede dell’utente finale o del fornitore o dalla localizzazione, dall’origine o dalla destinazione delle informazioni, dei contenuti, delle applicazioni o del servizio, tramite il servizio di accesso a Internet.
La Corte di Giustizia dell’Unione Europea, nella recente sentenza in data 15 settembre 2020 avente ad oggetto le cause riunite C-807/18 e C-39/19Telenor Magyarország Zrt./ Nemzeti Média-és Hírközlési Hatóság Elnöke ha affrontato specificatamente il tema.
Il caso riguardava la conclusione di accordi mediante i quali gli utenti del servizio sottoscrivevano pacchetti di servizi dove a fronte di una «tariffa zero», venivano previste dai fornitori di servizi misure di blocco o rallentamento del traffico riguardante l’utilizzo di servizi e di applicazioni diverse dai servizi e dalle applicazioni specifici soggetti a tale «tariffa zero».
La Corte riteneva suddetto accordo idoneo a limitare l’esercizio dei diritti degli utenti finali in quanto le misure di rallentamento o di blocco del traffico sono basate non su requisiti di qualità tecnica del servizio, ma su considerazioni di ordine commerciale stabilite arbitrariamente dal fornitore del servizio.
Per questa ragione, la Corte riteneva violato l’art. 3 del Reg. UE 2015/2120 e l’accordo frutto di una prassi commerciale illegittima arrivando a fornire un importante indirizzo interpretativo a cui i giudizi nazionali si dovranno adeguare.

di Jacopo Sabbadini

Uno degli attacchi più semplici che si possono portare contro un database è sicuramente il cosiddetto SQLInjection, che consiste nel utilizzare il linguaggio SQL per accedere ai dati di un database.
Facciamo un attimo di chiarezza su cosa sia un form e come funzioni a livello di backend del database; in poche parole, il form è l’interfaccia che vede l’utente, in cui inserisce i propri dati (ad esempio nome, cognome, data di nascita, password e via discorrendo) al momento della registrazione su un sito, o al momento del login sul sito stesso. Questi dati inseriti dall’utente vengono trattati dal database ed inseriti all’interno dello stesso, utilizzando la sintassi propria del database in esame (nel nostro caso SQL per un database scritto in MySQL).
Appare immediatamente evidente un problema: come fa la macchina a distinguere nel momento in cui viene digitata una stringa nel campo del form, tra una stringa che deve inserire all’interno del database (ad esempio il nome) e un comando nel proprio linguaggio?
Qui è necessaria la corretta configurazione del form, vi sono vari tools che permettono di filtrare quanto viene scritto dall’utente, in modo tale che qualsiasi cosa scriva non verrà mai interpretata come un comando.
Se questa precauzione però non viene presa, si rende l’intero database vulnerabile ad un injection, cioè l’inserimento dall’esterno di un comando.
A titolo dimostrativo useremo una macchina virtuale appositamente costruita con questa vulnerabilità.
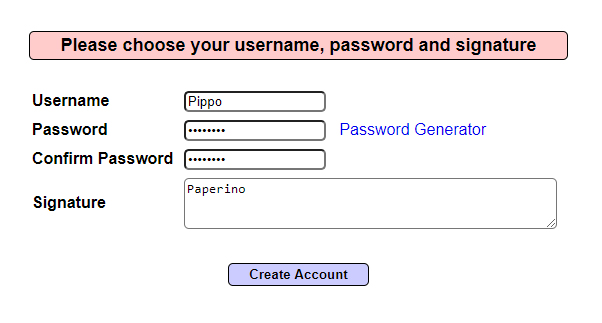
Iniziamo con registrare un nuovo utente, lo chiameremo Pippo, password Topolino, signature Paperino


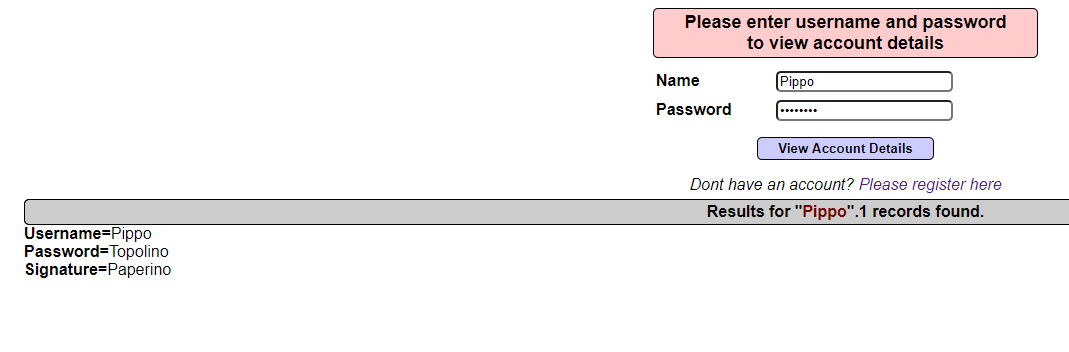
Una volta creato il nostro nuovo utente, vediamo come normalmente risponde il database ad una query normale, cioè inserendo i corretti parametri per username e password


Come si può vedere, nulla di strano, mi viene restituito a video un riepilogo delle informazioni inserite.
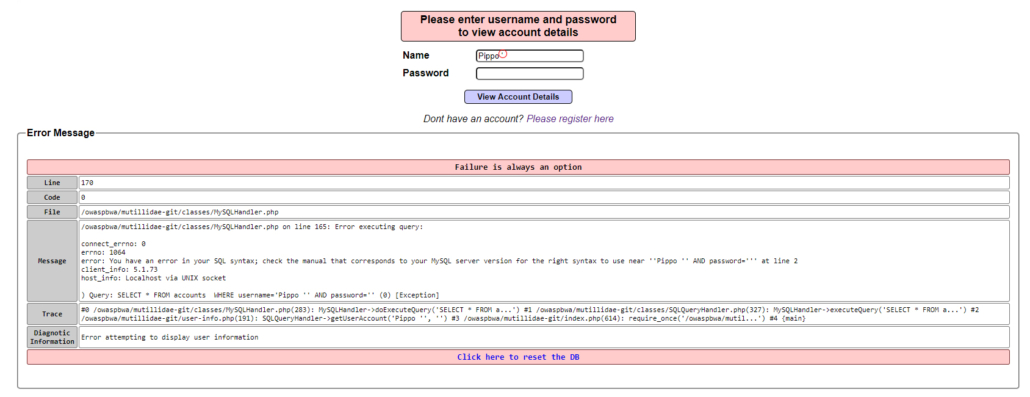
Vediamo però cosa succede se cambiamo leggermente il nostro username, e aggiungiamo un ‘, cioè un apice, alla fine del nome. Se il form fosse correttamente settato, dovrebbe semplicemente restituirci un errore in quanto non esiste nessun utente con lo username Pippo’.


In realtà ci viene restituita una videata in cui ci dice che il codice che abbiamo inserito contiene un errore, nello specifico: Query: SELECT * FROM accounts WHERE username=’Pippo ” AND password=” (0) [Exception]
Questo ci fa capire che in realtà il form non era correttamente configurato, e il database va in errore in quanto il comando che gli è stato dato non era sintatticamente corretto.
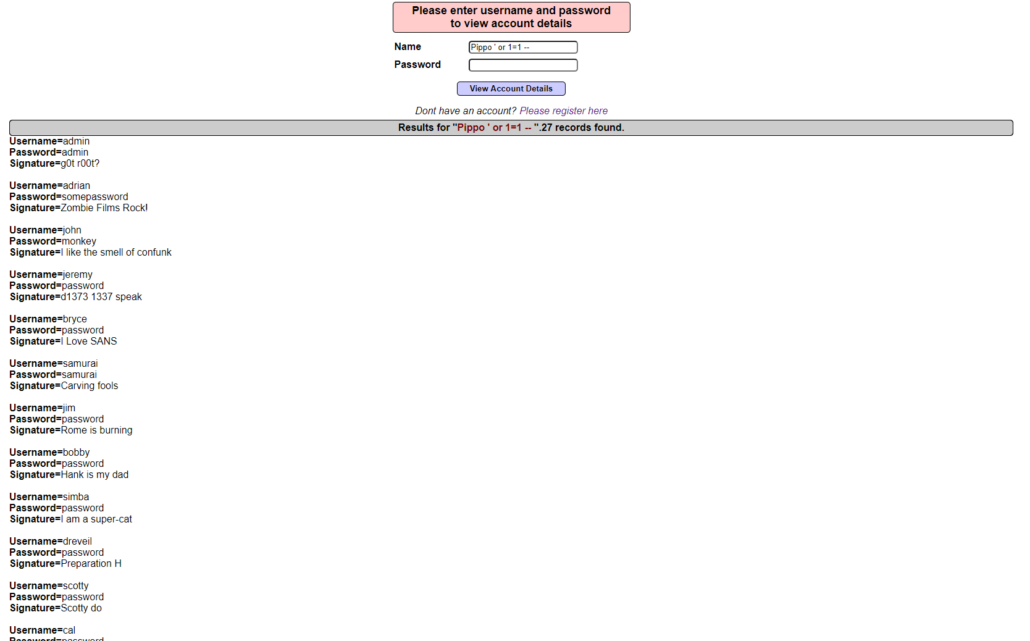
A questo punto, possiamo provare a passare un comando che riconosca come sintatticamente corretto, ad esempio dicendogli di cercare tutti i campi in cui il nome utente sia Pippo, oppure di mostrare a video tutti i campi in cui una condizione che sappiamo essere sempre vera (nell’es 1=1) appaia; questa condizione sarà ovviamente vera per ogni riga del database, e questo è il risultato:


Andando in errore il database, stampa a video TUTTE le linee al suo interno, comprensive di username e password. Questa tecnica può essere utilizzata per carpire non solo informazioni dalle tabelle di un database, ma anche per portare ulteriori attacchi al server stesso; la prima linea che ci viene stampata è infatti un utente con username admin e password admin; si potrebbe provare a connettersi direttamente al server usando queste credenziali, per prenderne il controllo, e per iniziare un’escalation di permessi.

Per concludere quindi, sempre controllare che le interfacce utente siano correttamente settate, altrimenti il backend più sicuro al mondo può essere bypassato con estrema semplicità.

di Giacomo Conti e Anna Lucia Calò

Il GDPR è, indubbiamente, un pilastro indispensabile sia per la tutela dei nostri diritti e libertà fondamentali sia per la creazione di un mercato unico digitale: nell’era dell’informazione, per costruire la fiducia dei consumatori nel mercato online, è indispensabile garantire che i dati personali circolino liberamente e siano adeguatamente protetti. Pertanto, il GDPR si erge a buon diritto come il primo pilastro del mercato unico digitale e, forse, il più noto e conosciuto ai più.

Al pari del GDPR, il Regolamento (UE) n.1807/18, conosciuto come Free Flow Data Regulation o FFD Regulation, mira a garantire la libera circolazione dei dati diversi dai dati personali all’interno dell’Unione e, allo scopo, detta disposizioni relative agli obblighi di localizzazione, alla messa a disposizione dei dati alle autorità competenti e alla portabilità dei dati non personali per gli utenti professionali.

La norma che si pone come imprescindibile completamento del GDPR trova, pertanto, il suo naturale campo di applicazione nell’ambito dei più disparati servizi che vengono erogati online: dall’archiviazione, Infrastructure-as-a-Service – IaaS, al trattamento di dati su piattaforme, Platform-as-a-Service – PaaS, o in applicazioni, Software-as-a-Service – SaaS (Cons. 17 Reg. 2018/1807).  Al pari del GDPR, il Free Flow Data Regulation, si pone come ulteriore pilastro del mercato unico digitale.

Il combinato disposto dei due regolamenti, per quanto indispensabile e imprescindibile, non è sufficiente a completare la realizzazione del mercato unico digitale e, soprattutto, a contrastare adeguatamente le nuove forme di discriminazione geografiche che si declinano in un mercato digitalizzato: un imprenditore che opera in ambito digitale può, infatti, arrivare a discriminare i clienti sulla base della provenienza geografica, localizzandone ad esempio l’indirizzo IP, oppure arrivare a reindirizzarli, in via automatica, a una distinta e diversa interfaccia rispetto a quella iniziale, che ovviamente presenta delle offerte diverse.

Questa prassi prende il nome di geoblocking: neologismo basato su una crasi del termine gèo di origine greca, che significa terra, globo o superficie terrestre e dell’inglese blocking, dal verbo inglese to block, che vuol dire bloccare, impedire o ostruire.

Nell’era digitale, una parte sempre crescente di attività economiche avviene online all’interno dei servizi che il Web offre e che tutti noi conosciamo e usiamo quotidianamente. Pertanto, il Mercato Unico inteso come spazio economico e geografico aperto e senza frontiere interne, grazie al quale merci, persone, servizi e capitali possono circolare liberamente va riconsiderato nella sua dimensione concettuale e declinazione digitale.

Le barriere digitali poste da molti fornitori di servizi dell’informazione nell’era dell’informazione appaiono altrettanto e forse anche più lesive delle barriere fisiche che gli Stati possono ergere contro la concorrenza straniera erigendo muri e ponendo frontiere.

In questo contesto, di profonda e continua evoluzione sociale e tecnologica, interviene il Regolamento (UE) 2018/302, noto come Geoblocking Regulation, che pone un divieto di discriminazione ingiustificata dei clienti nel commercio online sulla base della provenienza geografic: pietra miliare di questo regolamento è l’introduzione del divieto dei blocchi geografici ingiustificati nell’ambito dell’erogazione di servizi basti sulla Rete.

Il considerando 1 del Geoblocking Regulation evidenzia come, per conseguire il pieno potenziale del mercato interno come spazio l’eliminazione degli ostacoli fisici e materiali non è sufficiente se, nella sostanza, vengono frapposte barriere digitali che ostacolano lo sviluppo del mercato interno.

L’e-commerce transazionale, pur essendo una colonna portante del Mercato Unico, presenta gravi rischi per la tenuta del mercato stesso e, uno dei principali, è rappresentato proprio dai geoblocking. Attraverso questa attività, gli imprenditori possono arrivare a segmentare artificialmente il mercato interno, ostacolando la libera circolazione delle merci e dei servizi, limitando i diritti dei clienti e impedendo loro di beneficiare di una scelta più ampia e di condizioni ottimali.

Il GeoBlocking Regulation, per contrastare questo fenomeno, disciplina compiutamente i seguenti aspetti alla base delle transazioni online:
• accesso alle interfacce online;
• accesso a beni o servizi;
• non discriminazione per motivi legati al pagamento;
• accordi sulle vendite passive;
• assistenza ai consumatori.

Pertanto, chiunque, attivi o gestisca un servizio di e-commerce, non deve rispettare solo il GDPR, ma deve anche garantire il rispetto del GeoBlocking Regulation che, nella sua essenzialità – 11 articoli e 43 considerando – detta una disciplina complessa e articolata.