Di Giacomo Conti


Quasi dieci anni fa ho aperto il mio studio legale e ho iniziato, sin da subito, a dedicarmi anima e corpo alla protezione dei dati personali e alla compliance aziendale.

Allora, poco prima e successivamente all’entrata in vigore del famigerato GDPR, il panorama era molto diverso. Si respirava poca comprensione e troppa paura per sanzioni draconiane irrealistiche, su cui hanno prosperato in molti e su cui si sono innestate consulenze difensive dannose per le organizzazioni. Mi ricordo ancora di un grosso impianto sportivo che, ai tempi, decise di non lavorare con me e bloccò tutta l’attività di marketing per il solo terrore di incorrere in sanzioni.

Negli anni ho avuto la fortuna di lavorare come consulente e come DPO con realtà estremamente eterogenee, dalle startup innovative alle medie imprese in crescita, fino a grandi organizzazioni con centinaia di dipendenti. A differenza di molti professionisti, pur preparati, ho scelto sin da subito un approccio da enabler. Ho sempre ritenuto che, ponendosi le giuste domande, anche la normativa più complessa possa diventare accessibile e gestibile.

Questo è un principio che ho teorizzato nel mio libro edito da Maggioli nel 2019 e che ho visto confermato giorno dopo giorno sul campo. La compliance vive di substance over form. La sostanza dei processi aziendali deve sempre prevalere sul mero formalismo cartaceo, secondo la semplice regola del “do what you write and write what you do”.

La prima lezione che ho imparato in questi dieci anni sul campo è che la compliance non è un esercizio burocratico né una raccolta di modelli prestampati o checklist da spuntare acriticamente. Essa è, prima di tutto, uno sforzo di comprensione del contesto e dei processi aziendali, unito alla formazione delle persone che li gestiscono. Lungi dall’essere uno sfoggio cattedratico di sapienza, la vera compliance è un esercizio di umiltà e di adattamento, cà va sans dire nei limiti del lecito, della norma all’operatività reale.

Per far sì che il GDPR funzioni davvero, a prescindere dalle dimensioni dell’ente o dai rischi dei singoli processi, non serve creare “scudi di carta” e trincee di procedure. Bisogna invece seminare la cultura della protezione del dato e infondere “dubbi salvifici” nelle risorse, perché solo questi ultimi potranno scongiurare sanzioni pesanti e aiutare l’organizzazione a crescere in modo consapevole.

Negli anni, attraverso un’opera di ingegneria giuridica, ho scomposto le colonne portanti che reggono ogni modello GDPR efficace e ho individuato i mattoni per costruire un’infrastruttura di compliance efficiente, efficace e snella.


  1. Il pilastro soggettivo — ripetiamolo assieme: “Le persone NON sono l’anello debole!”

Nel mondo della compliance, della cybersecurity e del diritto delle nuove tecnologie si ripete spesso la frase fatta secondo cui “l’essere umano è l’anello debole della catena” ed io, personalmente, non ne posso più di sentirla. Anche perché mia esperienza sul campo dimostra l’esatto contrario.

Nelle formazioni aziendali e nei convegni in cui sono intervenuto come speaker — come l’intervento Oltre la norma: la comprensione del contesto e la cultura della sicurezza al PensieroSicuro® Live presso il campus di Elmec Informatica — ho sempre cercato di superare questo luogo comune. Le persone diventano una vulnerabilità solo quando vengono abbandonate a sé stesse, prive di contesto, istruzioni e visione d’insieme. Se adeguatamente ingaggiate e formate, diventano la prima linea di difesa e il vero pilastro soggettivo del modello privacy.

Non è un caso di tecnica legislativa che nel GDPR l’Articolo 29 (Istruzioni e formazione del personale) preceda l’Articolo 30 (Registro delle attività di trattamento). Il legislatore europeo ha fissato una sequenza chiarissima anche dal punto di vista cronologico, per cui prima ancora di mappare i processi è necessario formare le persone. Da consulente esterno o DOPO sono io il primo ad avere bisogno che qualcuno, opportunamente preparato, spieghi a me per primo le dinamiche aziendali essenziali da inventariare.


  1. Scomporre l’azienda per processi da mappare attraverso il pilastro oggettivo e il ROPA

Consolidato il pilastro soggettivo, si passa a quello oggettivo. L’organizzazione viene sezionata in processi operativi che vengono poi mappati all’interno del Registro delle attività di trattamento (ROPA).

Che si tratti di un’azienda strutturata o di una startup dinamica, l’errore da evitare è calare il Registro dei Trattamenti (ROPA ex art. 30 GDPR) dall’alto. Redigere il Registro richiede ascolto e analisi meticolosa, intervenendo su diversi fronti:

  • Mappatura dei flussi interni di dati, chiarendo quali dati si trattano, a chi si riferiscono, da dove entrano, come circolano, dove risiedono, a chi vengono comunicati e per quanto tempo sono conservati;
  • Censimento delle risorse fisiche e digitali, inclusi hardware, software, cloud e archivi cartacei;
  • Analisi dei singoli processi, dall’HR al Marketing, dalla gestione fornitori all’IT.

Se le risorse hanno assimilato le domande chiave durante la formazione (perché tratto questi dati? chi vi accede? a chi li comunico? dove e per quanto tempo restano archiviati?), questa attività, di norma percepita come lunga e tediosa, diventa snella e lineare.


  1. La vera compliance non regala certezze di carta, ma “dubbi salvifici”

C’è un momento preciso in cui capisco che il lavoro di consulenza ha piantato radici solide, ovvero quando non sono più io a inseguire i referenti aziendali, ma sono le risorse stesse a pormi i loro primi dubbi operativi.

Una compliance ben fatta non consiste nel consegnare un faldone di carta che promette “sicurezza al 100% e zero problemi” (chi formula certe promesse sta deliberatamente mentendo). Una compliance ben fatta genera, al contrario, dubbi operativi salvifici.

Il modello dimostra di aver funzionato quando si verificano situazioni concrete:

  • Il responsabile Marketing chiama prima di lanciare una campagna per verificare la base giuridica e l’adeguatezza delle formule di consenso;
  • Il dipartimento HR si pone il problema della conformità allo Statuto dei Lavoratori prima di adottare un nuovo software di tracciamento o gestione o di installare la videosorveglianza;
  • L’Ufficio Acquisti chiede di verificare le garanzie e i Service Level Agreement (SLA) del fornitore prima di sottoscrivere un contratto cloud.

Quando il personale sviluppa questo “sesto senso”, la privacy smette di essere un freno a mano e diventa un criterio naturale di progettazione dei processi, realizzando ciò che il GDPR definisce privacy by design.


  1. Dai pilastri ai mattoni della compliance — la costruzione di procedure e informative concrete

Solo dopo aver formato le persone e mappato la realtà operativa si sono posate le colonne del modello organizzativo e si può iniziare a posare i “mattoni” della compliance. È qui che si gioca una partita fondamentale per evitare di ricadere nella “carta inutile” o in procedure burocratiche che bloccano l’operatività aziendale. Redigere procedure e informative senza aver prima consolidato i due pilastri è un’attività del tutto controproducente.

Nella mia attività professionale divido questa fase in tre livelli di complessità crescente:

  1. Le procedure generali da cucire all’azienda, relative a processi che, seppur da calibrare sulla singola organizzazione, condividono una struttura comune. Penso alle procedure di Data Breach dove la finestra delle 72 ore richiede un protocollo di escalation interno chiarissimo, alle istruzioni per il riscontro ai diritti degli interessati o ai protocolli sulla trasparenza.
  2. Le informative personalizzate strutturate per processo, superando la prassi delle informative fitte e uniche a pioggia. Un’informativa ben fatta si modella sui singoli processi del ROPA (dipendenti, candidati, clienti, fornitori, whistleblower) per spiegare con chiarezza cosa accade ai dati e su quali basi giuridiche ci si fonda.
  3. Le procedure verticali tailor made basate sul rischio specifico, con regole sartoriali che variano in base al business. Si pensi a un centro sportivo che tratta dati di minori, a realtà che gestiscono dati giudiziari per controlli specifici o alla videosorveglianza dove occorre motivare tempi di conservazione difformi da quelli standard. Penso anche a realtà innovative nell’ambito degli studi clinici, a startup che profilano tramite intelligenza artificiale o che sviluppano medical device con cui ho collaborato come consulente esterno o come DPO.

In questa fase un passaggio cruciale d’ingegneria giuridica è la gestione delle interferenze con gli altri protocolli aziendali. Il GDPR non vive in un vuoto isolato, ma deve compenetrarsi con il MOG 231 (evitando sovrapposizioni tra Organismo di Vigilanza e ruoli privacy), con i sistemi di Safeguarding nel settore sportivo e con i canali di Whistleblowing.

Trascuro qui volutamente le casistiche più complesse,  come le valutazioni del legittimo interesse, le strutture infragruppo o i trasferimenti extra-UE; ma la logica resta la medesima. La procedura non deve adempiere a un obbligo formale, ma deve rappresentare il manuale d’uso pratico per il personale nella gestione quotidiana delle eccezioni.


  1. Valutazione d’Impatto (DPIA) e il modello CNIL

Raggiunto questo livello di maturità, l’organizzazione possiede gli elementi per valutare se un determinato trattamento presenti un rischio elevato e richieda una DPIA (Data Protection Impact Assessment ex art. 35 GDPR).

Esistono diversi modelli e metodologie. Negli anni, per concretezza e rigore, mi sono trovato benissimo con il metodo e il software PIA sviluppato dal CNIL (l’Autorità Garante francese), uno strumento strutturato che guida l’analisi del rischio valutando l’impatto sui diritti e sulle libertà degli interessati in modo chiaro e pragmatico.

Anche in questo caso, per esigenze di sintesi, dovrò sorvolare sugli aspetti operativi più tecnici.


  1. La figura del DPO — evitare le nomine precoci

Chiudo questo diario di bordo con una riflessione strategica sulla figura del Data Protection Officer (DPO).

A meno che la legge non lo imponga in modo vincolante — come per la Pubblica Amministrazione o per le strutture sanitarie che trattano dati su larga scala — non è quasi mai consigliabile partire con la nomina del DPO.

Nominare un DPO in un’azienda che non ha ancora compreso i propri processi e non ha costruito il proprio pilastro soggettivo equivale a montare il motore di una Ferrari su un’auto priva di ruote. Il DPO è una figura di affiancamento, controllo e consulenza strategica, che per svolgere il proprio ruolo con efficacia ha bisogno di trovare un’organizzazione che parla già la lingua della data protection e che dispone di processi strutturati da supervisionare.

La nomina deve, però, essere presa in considerazione quando l’azienda intende progettare i propri processi by design e necessita, al di là degli obblighi di legge, di un affiancamento specialistico continuativo.


In conclusione

Dopo dieci anni di attività professionale, la sintesi del mio percorso si può riassumere in una regola semplice: seminare cultura e consapevolezza nelle persone per raccogliere un’organizzazione autonoma e matura. La vera compliance non si misura in chili di carta stampata, ma nella qualità dei dubbi e delle domande che le persone imparano a porsi ogni giorno sul lavoro.

A questo punto, ti invito a porti la domanda se hai mai avuto la sensazione che la compliance venisse usata come uno scudo burocratico paralizzante, se l’hai vissuta come un adempimento tedioso o, ancora, se il modello adottato ti fa davvero dormire sonni (forse troppo) tranquilli.


di Giacomo Conti

Che cosa significa davvero lavorare nel mondo della compliance e della sicurezza oggi?

Molti, troppi, intendono ancora l’adeguamento normativo, dal GDPR alla direttiva NIS2, come il semplice rispetto formale di una checklist da compilare, una procedura da archiviare o un’informativa da stampare. Al contrario, la vera compliance non si dovrebbe ridurre alla burocrazia, ma dovrebbe nascere dalla comprensione del contesto, dalla cultura organizzativa e, sopra ogni altra cosa, dal fattore umano.

Durante l’evento PensieroSicuro Live, tenutosi presso il campus di Elmec Informatica a Varese, la sicurezza e la conformità legale sono state esplorate in maniera del tutto originale, senza filtri né limitazioni, come elementi trasversali e fondamentali non solo della dimensione d’impresa, ma della società stessa.

L’unica regola del talk? Vietato parlare di Intelligenza Artificiale.

L’attenzione si è focalizzata su ciò che conta davvero, ossia l’educazione, l’intelligenza emotiva, progresso tecnologico e i reali limiti nel rapporto tra uomini e macchine.

Sul palco con A2A: l’essere umano al centro e da “patchare”

In questo scenario, ho avuto il piacere di condividere il palco in un intervento a due con Filippo Burrone, CISO di A2A.

Dal confronto tra la visione legale-strategica dello Studio e l’esperienza operativa nella gestione della sicurezza di una primaria infrastruttura critica, è emersa una linea chiarissima: la mera deterrenza è effimera. Ciò che fa davvero la differenza è la costruzione di una cultura aziendale efficace, dove l’obiettivo non è cercare un colpevole per le inefficienze operative, ma “patchare” l’essere umano nel senso più nobile del termine.

Come ho ribadito durante il mio intervento, il principio guida resta sempre l’Uomo al centro: “I sistemi sono creati da uomini ad uso di altri uomini per difendere uomini da altri uomini che usano macchine per attaccare.”

Formare le persone, valorizzarle e guidarle significa trasformarle nel primo e più solido presidio di protezione aziendale.

La “leggerezza pensosa” della sicurezza

Nelle sue Lezioni Americane, Italo Calvino scriveva: “Esiste una leggerezza della pensosità, così come tutti sappiamo che esiste una leggerezza della frivolezza: anzi, la leggerezza pensosa può far apparire la frivolezza come pesante e opaca.”

Questo spirito ha guidato l’intero svolgimento di PensieroSicuro®: la capacità di affrontare temi complessi con brutale onestà, sostenuta da una narrazione accessibile. Di fronte a tattiche cyber sempre più sofisticate — che talvolta sembrano sfidare persino la magia — la risposta più efficace resta la consapevolezza, la comprensione del contesto in cui ci si muove e una profonda umiltà metodologica.

La cronaca dell’evento e la registrazione video

L’appuntamento ha visto integrarsi competenze tecniche e momenti di forte impatto divulgativo, grazie agli interventi di professionisti del settore come Giulia Dragone, Filadelfio Emanuele, Marco Rottigni, Alberto Borgonovo, Giampiero Aldo Zanvettor, Francesco Lucio Corrado, Alberto Manfredi, Alessandro Rugolo, Elisa Ballerio, Paolo Cannistraro, Alessio Setaro, Michele Mariella e Paolo Roversi.

Il ritmo della giornata è stato segnato dalla conduzione di Alessandro Oteri (CISSP – CCISO – CCSP), inframezzata dagli interventi provocatori di Davide Gaieni e dalle incursioni sceniche di Angelo Mirra.

L’iniziativa si è sviluppata all’interno del campus di Elmec Informatica, sostenuta da un ecosistema di player tecnologici di riferimento nella cybersecurity come Mimecast, SentinelOne, CybergON e Monokee, che hanno contribuito alla realizzazione di questa giornata di analisi e confronto.

Guarda il live integrale di PensieroSicuro® su YouTube

di Giacomo Conti

Nelle gare d’appalto la creatività commerciale è un pregio, ma quando si gioca con il Codice dei Contratti il confine tra una “miglioria geniale” e l’esclusione diretta è molto sottile.

Sui nostri canali social e istituzionali commentiamo spesso le strategie fin troppo disinvolte di certi uffici gare: quando il “Gatto e la Volpe” provano a fare i furbi con il bando, la risposta della Giustizia Amministrativa non tarda ad arrivare.

A impartire una severa lezione sul tema è la recente sentenza del TAR Lazio (Sez. II-Bis), n. 14084 del 4 agosto 2026, che ha fatto chiarezza su due pilastri del D.Lgs. n. 36/2023: il principio di equivalenza (art. 79) e l’unicità dell’offerta (art. 17, co. 4).

La vicenda: un’innovazione in alluminio con il paracadute del “Piano B”

La storia nasce da una gara indetta da Civitavecchia Servizi Pubblici S.r.l. per la fornitura e posa in opera di “Ecostazioni automatizzate per la raccolta differenziata”. Il capitolato richiedeva requisiti minimi strutturali molto chiari: scocca e bocchette realizzate rigorosamente in acciaio.

I concorrenti hanno ben pensato di muoversi d’astuzia:

  • Il Piano A (l’innovazione): hanno presentato un progetto in alluminio anodizzato, descrivendolo nella Busta B come un materiale più moderno, leggero e resistente, spacciandolo per un’innovazione “equivalente, anzi migliore del capitolato!”.
  • Il Piano B (la furbata): per tutelarsi, hanno inserito in piccolo una clausola paracadute: “Comunque, se l’acciaio per voi è proprio fondamentale, vi diamo l’acciaio”.

Una dinamica geniale solo nella testa di chi l’ha scritta. Per la Stazione Appaltante e per i giudici del TAR Lazio, la proposta ha costituito un palese e insanabile vizio della Busta Tecnica, con conseguente esclusione diretta dalla gara.

I due pilastri richiamati dal TAR Lazio

I giudici amministrativi hanno confermato la legittimità dell’esclusione richiamando due principi chiave:

  1. L’equivalenza non è un passe-partout (Aliud pro alio): Il principio di equivalenza (art. 79 D.Lgs. 36/2023) serve a superare la burocrazia e i rigori troppo formali del Codice, premiando la sostanza dell’offerta tecnica. Tuttavia, la sua applicazione non permette di stravolgere i requisiti minimi e inderogabili della lex specialis. Se la PA richiede espressamente l’acciaio per la struttura, offrirne un altro non costituisce una variante equivalente, ma la proposta di un prodotto completamente diverso (aliud pro alio).
  2. Le clausole “paracadute” violano l’Unicità dell’Offerta: Inserire un “Piano B” nell’offerta tecnica per pararsi nel caso in cui il “Piano A” venga scartato non salva l’impresa; al contrario, viola frontalmente il principio di unicità dell’offerta (art. 17, co. 4, D.Lgs. 36/2023). Dare alla PA la possibilità di scegliere tra due opzioni condizionate rompe la par condicio tra i concorrenti, altera le regole del gioco e fa scattare l’esclusione automatica.

Nessun margine per il ricorso

Rigettando le doglianze dell’impresa, il TAR Lazio ha ribadito un principio granitico: proporre elementi costruttivi in materiali difformi da quelli minimi pretesi dal capitolato integra un vero e proprio aliud pro alio, ossia una difformità essenziale non sanabile tramite il principio di equivalenza o il soccorso istruttorio.

Morale della favola

La furbizia, come ci insegna Carlo Collodi, ha le gambe corte. Quando si redigono le offerte tecniche per gli appalti pubblici, le “soluzioni paracadute” e le varianti camuffate da equivalenze non rappresentano una tutela, ma una garanzia di esclusione.

Voi come gestite il limite dell’equivalenza nelle vostre offerte? Vi è mai capitato di vedere “piani B” spacciati per varianti? Parliamone nei commenti.

📄 Scarica e leggi il testo integrale della Sentenza TAR Lazio n. 14084/2026

Lo Studio Legale Conti – Real Estate, Compliance & Public Procurement affianca imprese e Stazioni Appaltanti nella corretta formulazione delle offerte di gara e nella gestione del contenzioso amministrativo.

Molti imprenditori purtroppo conoscono bene le dinamiche di concorrenza sleale che si innescano frequentemente in caso di offboarding di soci, ex dipendenti o collaboratori.

Un classico caso di scuola riguarda il collaboratore chiave o il dipendente di livello che decide di dimettersi e, poche settimane dopo, fonda una nuova società o passa a un diretto concorrente. Quasi contestualmente, i clienti storici dell’azienda iniziano a disdire i contratti per seguire lui.

Di fronte a uno scenario del genere, la prima reazione in azienda è quasi sempre la stessa: correre a controllare i faldoni del personale per verificare se fossero stati firmati un Patto di Non Concorrenza o un Accordo di Riservatezza (NDA). Se la risposta è negativa, subentra spesso un senso di impotenza.

In realtà, le cose non stanno così e cedere alla rassegnazione ed evitare di tutelarsi è un grave errore di valutazione.

La giurisprudenza di merito e la Corte di Cassazione ribadiscono da tempo con grande chiarezza che la tutela dell’azienda di fronte a manovre parassitarie e alla sottrazione sistematica di risorse non dipende necessariamente da un contratto scritto.

Sotto il profilo giuridico, prima ancora che un’eventuale violazione contrattuale, si tratta di una responsabilità da fatto illecito per violazione dei doveri di correttezza professionale (art. 2598 n. 3 c.c.).


Il confine sottile tra libera concorrenza e illecito


Chiunque inizi un’attività d’impresa ha il pieno diritto di proporsi sul mercato, cercare clienti ed esercitare la propria professionalità. Questo è il principio cardine della libera concorrenza, ed è del tutto fisiologico che il know-how individuale o l’esperienza maturata negli anni vengano riutilizzati sul mercato, come insegna anche un importante precedente del Tribunale di Bologna trattato dallo Studio e commentato nell’articolo La protezione dei dati e del segreto aziendale. Riflessi applicativi processuali del principio di accountability.

Ciò che la legge vieta in modo assoluto è lo sfruttamento in modo parassitario del lavoro, delle notizie riservate e della struttura del precedente datore di lavoro.

Quando un ex dipendente utilizza la rete di contatti o le informazioni interne dell’azienda di provenienza per inserirsi immediatamente https://www.google.com/search?q=https://www.studiolegaleavvocatoconti.it&authuser=1sul mercato a costo zero, non sta facendo “libera concorrenza”, ma sta compiendo un atto illecito.

Il Tribunale di Milano lo ha chiarito bene in diverse pronunce. La corte territoriale ha stabilito che costituire una società operante sul medesimo target di clientela avvalendosi sistematicamente dei dati e dei rapporti costruiti nella precedente esperienza lavorativa integra un’ipotesi di concorrenza sleale, perché la condotta è chiaramente orientata a “lucrare senza costi vantaggi competitivi” (Trib. Milano, Sez. Spec. Impresa, 28/01/2019).

La giurisprudenza ha, inoltre, messo in luce gli indizi che smascherano la condotta parassitaria

Ma come si distingue un’ordinaria dinamica di mercato da una condotta illecita?

I giudici non guardano alle singole tessere del mosaico prese isolatamente, ma all’intero quadro complessivo, la cui ricostruzione richiede un significativo sforzo probatorio che non può essere improvvisato.

La giurisprudenza individua una serie di elementi che costituiscono veri e propri “campanelli d’allarme” dell’illecito:

  • La tempestività sospetta: Se la nuova struttura riesce ad acquisire un cliente primario dell’ex azienda a distanza di poche settimane (o persino di un solo mese) dalla sua costituzione, è evidente che l’operazione non è frutto di un autonomo sforzo d’impresa.
  • Le trattative “in costanza di rapporto”: Risulta particolarmente grave il caso in cui l’ex collaboratore abbia avviato i contatti finalizzati allo storno mentre era ancora regolarmente dipendente o stipendiato dall’azienda.
  • L’uso di informazioni riservate: Utilizzare elenchi clienti, listini, dati contabili o condizioni contrattuali personalizzate non destinate al pubblico configura di per sé un comportamento scorretto ( Civ., Sez. I, n. 12681/2007), anche se il dipendente poteva accedervi quotidianamente durante il servizio.
  • La monocoltura commerciale: Servirsi della rete commerciale dell’ex datore di lavoro per intrattenere rapporti unicamente o in maniera prevalente con i suoi clienti o fornitori dimostra l’assenza di un vero investimento autonomo sul mercato ( Milano, Sez. Spec. Impresa, 17/05/2017).

Questo orientamento trova costante conferma nella giurisprudenza di merito e di legittimità (Cass. n. 9386/2012; Trib. Milano 2014, 2015 e 2016; App. Venezia 2012; Trib. Bologna 2009).


Lo storno, non solo di clienti, ma dei dipendenti e le “regie occulte”


Lo sviamento non riguarda solo chi compra, ma anche chi produce. Sottrarre collaboratori o dipendenti chiave può paralizzare un’azienda, soprattutto se le risorse stornate ricoprivano ruoli di rilievo, difficilmente sostituibili nell’immediato e se il passaggio è stato orchestrato con metodi aggressivi (Trib. Roma, Sez. Prop. Ind. e Intell., 03/12/2009; Trib. Genova, 11/08/2011).

In questi casi, difficilmente chi orchestra la manovra lascia tracce esplicite o ammissioni scritte. Tuttavia, la Suprema Corte riconosce al giudice il potere di accertare la concorrenza sleale e il “complotto anticoncorrenziale” sulla base di presunzioni gravi, precise e concordanti e valutando il complessivo comportamento delle parti (Cass. Civ., Sez. I, n. 7927/2012).

Non serve la prova d’orchestra formale: analizzare la tempistica dei passaggi di consegne, l’estrazione incontrollata di dati tecnici/commerciali e le dinamiche di mercato basta a ricostruire l’illiceità del piano. Inoltre, la responsabilità del danno aziendale si estende anche a chi agisce nell’ombra quale socio o amministratore di fatto della nuova realtà concorrente (Cass. Civ., Sez. I, n. 9672/2017).


Come comportarsi nella pratica


L’assenza di un patto di non concorrenza o di un accordo NDA rende l’azione più complessa sotto il profilo probatorio, ma non ne preclude affatto l’efficacia.

Di fronte alla sottrazione di clienti o personale, l’ordinamento mette a disposizione strumenti cautelari tempestivi — come i ricorsi d’urgenza ex art. 700 c.p.c. — che permettono di bloccare le condotte illecite in corso, inibire l’uso delle banche dati o del know-how sottratto e avviare le azioni per il risarcimento del danno.

L’importante è non attendere passivamente che il danno diventi irreversibile e procedere subito a una corretta cristallizzazione delle prove.


Di Giacomo Conti

Il telefono squilla sempre quando stai per versarti il caffè. Dall’altro capo del filo c’è la voce di un imprenditore che ha smesso di respirare a pieni polmoni da circa dieci minuti, ossia da quando sulla scrivania gli è atterrata una notifica dell’Autorità Garante per la protezione dei dati personali.

Non è una richiesta di chiarimenti di quelle di routine. È l’inizio di un incendio.

Nel nostro mestiere, i casi “disperati” arrivano sempre con lo stesso copione. L’azienda in questione progetta e vende architetture software complesse; una realtà solida, con decine di dipendenti. Eppure, per accelerare le vendite, qualcuno nel reparto marketing ha pensato di fare il passo più lungo della gamba: uno scraping massivo, quasi rabbioso, di indirizzi email dal web, seguito da campagne di cold mailing a tappeto, senza l’ombra di un consenso.

La pezza, come spesso accade, era stata peggio del buco. Quando alcuni destinatari avevano subdorato l’illecito e chiesto formalmente conto di come lo studio avesse i loro dati esercitando il sacrosanto diritto di accesso ex Art. 15 del GDPR, l’azienda, presa dal panico, ha fatto la mossa peggiore e invece di rispondere, ha cancellato i dati dal database pensando di far sparire le prove della violazione.

Il prezzo del panico

Il Garante è partito dal massimo edittale e ha calcolato la sanzione partendo dal massimo edittale di 20 milioni di euro (o il 4% del fatturato globale), l’azienda rischiava inoltre il blocco totale e immediato di ogni attività di lead generation. In pratica, la morte commerciale per un’azienda che vive di contratti B2B.

A rendere la difesa un suicidio annunciato c’era un dettaglio non trascurabile, in quanto prima di bussare alla porta dello Studio, l’imprenditore aveva già provato a difendersi da solo. Il Cliente aveva inviato al Garante memorie scritte di suo pugno piene di arrampicate sugli specchi, invocando un improbabile “legittimo interesse” e giurando che quelle email “non erano commerciali” (nonostante contenessero offerte di software con tanto di listino prezzi). Un autogol che aveva indispettito gli uffici dell’Autorità, blindando l’accusa.

La svolta: l’Ingegneria Giuridica applicata sul campo

Quando entri in partita su una posizione così compromessa, difenderti negando l’evidenza equivale a scavarsi la fossa da soli. Davanti alle Autorità di controllo, l’arroganza o la bugia grossolana si pagano a caro prezzo.

La strada che abbiamo imbottito in studio è quella che definiamo Ingegneria Giuridica, ossia accettare la realtà dei fatti, disarmare l’interlocutore con una trasparenza quasi spiazzante e scendere nel dettaglio dei processi per capire dove si è rotto il meccanismo. Come nel poker giocarsi una mano non ottimale senza bluffare inutilmente.

Siamo andati a smontare la tesi indifendibile del legittimo interesse e abbiamo iniziato a studiare i software. Abbiamo analizzato come l’azienda utilizzasse effettivamente i tool di estrazione, in particolare LinkedIn Sales Navigator e Snov.io.

E lì abbiamo trovato la chiave. Abbiamo dimostrato al Garante che non c’era un disegno criminoso o una volontà dolosa di saccheggiare il web, ma un errore scusabile: i flussi interni e le interfacce di quegli stessi software erano strutturati in modo tale da indurre un utente medio, non un ingegnere informatico, a ritenere che quel tipo di contatto fosse legittimo e integrato nella piattaforma. Abbiamo spostato l’asse della colpa da una “negligenza grave” a un “errore in buona fede indotto dalle policy di terzi, ossia snov.io e Linkedin”.

Ma le parole in una memoria difensiva non bastano se non sono seguite dai fatti.

Mentre l’istruttoria era ancora in corso, abbiamo preso in mano il caso e lo abbiamo gestito al meglio. Abbiamo imposto lo stop immediato ai vecchi sistemi di scraping, riscritto da zero le Procedure Operative Standard (SOP) per l’acquisizione dei contatti e istituito un team privacy interno con potere di veto sulle campagne marketing.

Quando siamo tornati davanti al Garante per l’audizione, non abbiamo portato scuse o promesse future. Abbiamo mostrato una struttura già profondamente cambiata. Abbiamo mostrato che il problema era stato risolto prima ancora che l’Autorità dovesse ordinarcelo.

L’atterraggio morbido: da 20Milioni a Mille Euro di sanzione complessiva (Provvedimento n. 285/2026)

Qualche mese dopo, il provvedimento è arrivato in studio.

L’Autorità ha recepito l’intera ricostruzione tecnica, dando atto del ravvedimento operoso e della collaborazione trasparente del cliente con l’Autorità Garante.

Il verdetto finale ha quasi dell’incredibile rispetto alle premesse:

Per lo scraping e l’invio delle email senza consenso. Ossia la ola ammonizione formale che vuole dire 0 € di sanzione pecuniaria.

Per l’errore sulla gestione delle richieste degli utenti (l’Art. 15) è stata comminata la sola sanzione minima di 1.000 euro.

Aver ridotto l’esposizione allo 0,005% del rischio iniziale significa aver salvato un’azienda dal fallimento e protetto decine di posti di lavoro.

Una lezione per il futuro: la trappola del “poi facciamo ricorso”

Molti imprenditori coltivano l’illusione che, se le cose vanno male con il Garante, si possa sempre “fare causa” in Tribunale. È una scommessa pericolosissima.

Impugnare un provvedimento sanzionatorio del Garante significa entrare in un rito civile (quello del lavoro) caratterizzato da una rigidità spietata: hai solo 30 giorni di tempo per depositare il ricorso a pena di decadenza, l’impugnazione non sospende quasi mai il pagamento della sanzione e, soprattutto, non esiste un secondo grado di giudizio nel merito. Se perdi in primo grado davanti al Tribunale civile, la sentenza è definitiva; ti resta solo la via strettissima della Cassazione per vizi di pura forma.

In questa materia la partita si gioca e si vince anche durante l’istruttoria amministrativa nel contraddittorio con l’Autorità, anche mettendo mano all’architettura dei tuoi processi quotidiani ed ammettendo gli errori passati senza nascondersi dietro un filo d’erba.

Se fai lead generation, non aspettare arrivi una notifica di sanzione dal Garante, ma intervieni per difenderti a modo nelle dovute sedi. Perché, da quanto la sanzione è stata comminata, il tempo diventerà istantaneamente il tuo peggior nemico e la difesa tecnica in Tribunale è tutta in salita.

La tua azienda fa lead generation e vuoi evitare che un controllo si trasformi in un caso disperato?

Leggi cosa puoi e cosa non puoi fare e come difenderti

[Scarica il provvedimento del Garante: Provvedimento 285.26 1778249672146]

[Scarica il nostro vademecum operativo: Difesa Garante]

di Giacomo Conti

Nel mondo delle operazioni immobiliari e degli appalti, la velocità nella gestione dei cantieri è considerata una virtù cardine. Ma quando la fretta operativa porta a trascurare i passaggi formali, il rischio va ben oltre il semplice rallentamento dei lavori. Si rischia il blocco totale del flusso di cassa (cash flow), in quanto basta un creditore insoddisfatto che ottenga un decreto ingiuntivo provvisoriamente esecutivo per congelare, da un giorno all’altro, i conti dell’intera azienda.

In contesti così delicati, la priorità assoluta è disinnescare immediatamente l’emergenza finanziaria. Per farlo, la strada più efficace non è quasi mai quella di contestare sin da subito nel merito dei vizi dell’opera; ma l’architettura legale dovrebbe colpire i difetti formali del titolo, azionando la leva della sospensione dell’esecutività.

Una recente ordinanza del Tribunale Ordinario di Milano (Sezione Settima Civile, 9 giugno 2026), emessa all’esito di un contenzioso complesso gestito dal nostro Studio, offre un perfetto caso studio su come alcune leggerezze nella governance societaria e nella gestione documentale possano neutralizzare un’azione di recupero crediti, anche quando il creditore è convinto di avere pienamente ragione.

Proprio facendo leva su queste dinamiche, il nostro Studio ha ottenuto la sospensione dell’esecutività di un decreto ingiuntivo da 180.000 euro per lavori di ristrutturazione e il conseguente pignoramento che congelava i conti del cliente. La decisione del Giudice, che ha accolto integralmente le nostre eccezioni, ruota attorno a tre elementi chiave che ogni operatore del Real Estate dovrebbe conoscere.

  1. Corporate Governance: chi firma cosa e a che titolo?

Il primo errore commesso dal creditore riguardava la procura firmata dal proprio avvocato di cui abbiamo fatto valere l’invalidità.

La procura alle liti era stata sottoscritta dall’Amministratore Unico uscente pochi giorni dopo che l’assemblea dei soci lo aveva sostituito con un nuovo amministratore, ma prima che questa modifica venisse formalmente iscritta al Registro delle Imprese.

La controparte sosteneva che, non essendo ancora pubblica la nomina del nuovo amministratore in Camera di Commercio, il vecchio amministratore avesse ancora i pieni poteri di firma.

Il Tribunale di Milano ha ribadito un principio chiarissimo, ossia che la revoca e la nomina di un amministratore hanno effetto immediato dal momento in cui l’assemblea delibera.

L’iscrizione nel Registro delle Imprese ha una funzione meramente informativa, o dichiarativa, e non serve a conferire poteri che non ci sono più.

Risultato? Il Tribunale ha ritenuto la Procura nulla e sospeso l’esecutività del decreto ingiuntivo.

Quale è rischio per l’azienda e quale lezione ci portiamo a casa?

Chi firma i contratti, monitora i SAL, le transazioni o le procure deve avere i poteri aggiornati al minuto e basarsi solo su una visura camerale non aggiornata può far saltare un’intera azione legale.

  1. Messaggi su WhatsApp: chi può riconoscere cosa?

Per tentare di dimostrare che il committente avesse riconosciuto il debito nell’ottica di blindare l’esecuzione forzata, il creditore ha prodotto in giudizio gli screenshot di una chat di WhatsApp intercorsa con una collaboratrice della società committente.

Il Giudice ha respinto duramente questo tentativo, evidenziando che una chat con un soggetto privo di poteri di rappresentanza legale dell’azienda non ha alcun valore processuale, anche se questi sembra attivamente gestire le operazioni societarie e sembra dotato di poteri insititori.

La messaggistica istantanea è uno strumento utile per la quotidianità del property management, ma non può sostituire gli atti formali e, in ogni caso, il soggetto delegato deve essere dotato di appositi poteri di firma per potere riconoscere il debito e formulare una qualsiasi accettazione dei lavori.

Gli impegni economici, le varianti in corso d’opera e i riconoscimenti di spesa devono transitare esclusivamente tra i soggetti formalmente delegati dall’organigramma aziendale, tramite canali tracciabili e ufficiali o, comunque, conoscibili dalla controparte.

  1. S.A.L. e Collaudi: la fattura commerciale non è una prova

Il costruttore pretendeva il pagamento del saldo dei lavori esibendo come unica prova la fattura elettronica con causale “Saldo lavori”. Tuttavia, il contratto d’appalto sottoscritto dalle parti parlava chiaro e prevedeva che il pagamento del saldo, pari al 15% del prezzo totale, fosse subordinato al superamento del collaudo finale dell’opera, mentre gli acconti precedenti erano legati all’emissione dei SAL (Stati Avanzamento Lavori) mensili.

Non essendoci traccia documentale né di SAL approvati né di verbali di collaudo, la sola fattura è stata ritenuta del tutto insufficiente a provare il credito ai fini della provvisoria esecutorietà.

Nel diritto degli appalti privati, la fattura è un documento unilaterale. Se il contratto prevede una procedura specifica per sbloccare i pagamenti, come generalmente il collaudo o il SAL, il diritto all’incasso sorge solo se quella procedura è stata completata e firmata da entrambe le parti.

⚖️ Conclusioni: la contrattualistica “by design” come asset finanziario

Questa decisione del Tribunale di Milano dimostra che la precisione formale non è un mero esercizio burocratico per avvocati, ma rappresenta la vera e propria cassaforte del business immobiliare.

Proteggere un asset o garantire la stabilità di un credito nel Real Estate richiede un approccio integrato:

  1. Allineare costantemente i poteri di firma della governance con le azioni sul campo.
  2. Formare i team di cantiere affinché evitino di prendere impegni o ammettere ritardi su canali informali come WhatsApp.
  3. Rispettare millimetricamente le clausole contrattuali legate a SAL e collaudi prima di emettere fatture o richiedere pagamenti.

La stabilità economica di un’operazione si costruisce nella fase di redazione del contratto e nella gestione quotidiana dei flussi documentali. Arrivare in tribunale con le carte in regola è l’unico modo per non vedere congelata la propria liquidità.


Vuoi verificare se i contratti e le procedure del tuo cantiere sono al sicuro da questi rischi?

Puoi scaricare l’ordinanza completa cliccando sul link sottostante, oppure contattarci direttamente per un audit preliminare sulla gestione dei flussi documentali della tua azienda.

📥Ordinanza cautelare BLIND1

di Giacomo Conti

Il mercato della consulenza legale in ambito GDPR soffre di un equivoco sistemico e presenta la compliance come un adempimento meramente documentale e burocratico. Pertanto, molti consulenti vendono l’illusione che la compliance sia un problema puramente documentale e seguono un approccio “carta e via”. I documenti, necessari e indispensabili per carità, devono rispecchiare la realtà aziendale.

Molti operatori e business, ugualmente, sono ancora convinti che per mettere a norma una piattaforma digitale complessa, un e-commerce o un sistema basato su Intelligenza Artificiale (IA), sia sufficiente redigere una Privacy Policy formalmente ineccepibile, infarcita di legalese e clausole di stile o la nomina formale di un DPO che dovrebbe essere un parafulmine.

La realtà operativa, specialmente nei modelli di business digitali, è, o almeno dovrebbe essere, radicalmente diversa. Un DPO (Data Protection Officer) o un consulente legale che non conosca la differenza tecnica tra un cookie di sessione e uno di tracciamento, o che non sappia come un indirizzo IP impatta sui flussi di un CRM, non sta proteggendo l’azienda, ma sta solo producendo carta inutile, esponendo il business a rischi sanzionatori massivi da parte del Garante della Privacy oltre che a rischi reputazionali non trascurabili.

La compliance non si costruisce con le parole. Si costruisce progettando un’architettura legale che sappia tradursi, senza ambiguità, nel linguaggio del software. Se non parliamo la stessa lingua di chi deve applicare i principi, il concetto stesso di Privacy by Design e by Default (Art. 25 GDPR) perde qualsiasi efficacia.

In questo articolo analizziamo come i pilastri del regolamento europeo devono essere tradotti in specifiche tecniche per i programmatori attraverso lo strumento della SOP (Standard Operating Procedure).

  1. Data Minimization (Art. 5, lett. c GDPR): la blindatura dei flussi d’origine nei database

Il principio di minimizzazione dei dati impone che i dati trattati siano ridotti allo stretto necessario rispetto alle finalità del trattamento. Tradotto in logica di sviluppo software e gestione del codice, questo principio non si applica ex-post, ma direttamente sul tracciamento della pagina. Non basta scriverlo sulla carta.

Limitazione del perimetro di cattura: In un contesto online, è opportuno che il codice di tracciamento frontend venga configurato per catturare di default esclusivamente dati tecnici strutturalmente anonimi (es. tipologia di browser, ID di sessione generato casualmente). Vi è il divieto assoluto di catturare o far transitare stringhe contenenti dati identificativi (come email o dati di pagamento) all’interno di questi flussi informativi necessari al funzionamento del sito.

Mascheramento e crittografia degli indirizzi IP: L’indirizzo IP, pur essendo un dato identificativo indiretto, non deve mai fare ingresso in chiaro all’interno dei database interni o nel CRM aziendale. Salvo che non ricorra una diversa esigenza, è opportuno che gli IP siano blindati all’origine tramite algoritmi di mascheramento e crittografia prima di qualunque operazione di salvataggio; salvando, ad esempio, solo porzioni dell’indirizzo come stringhe anonime.

  1. Privacy by Default (Art. 25, par. 2 GDPR): il congelamento degli script e di Google Analytics 4

La protezione per impostazione predefinita (Privacy by Default) esige che, di base, la piattaforma non tratti dati personali a meno che l’utente non compia un’azione positiva e consapevole.

Nello sviluppo web, questo principio si traduce in un blocco fisico del codice al caricamento della pagina (page load). Sistemi di tracciamento avanzati, come Google Analytics 4 (GA4) o i pixel dei social network, devono rimanere in uno stato “congelato”. Non deve partire alcuna chiamata asincrona verso i server di terze parti finché l’utente non ha espresso un consenso granulare e positivo tramite l’interazione con il banner dei cookie. Si possono trovare online numerose soluzioni anche gratis che permettono questa gestione granulare dei consensi senza che il consenso sia preimpostato di default.

  1. Storage Limitation (Art. 5, lett. e GDPR): la data retention automatizzata nei log di sicurezza

La limitazione della conservazione non può essere una semplice dichiarazione d’intenti scritta nell’informativa privacy; ma deve essere una funzione nativa dell’infrastruttura IT. In ambienti online è opportuno pensare una data retention policy automatizzata by design.

All’interno della SOP tecnica per i programmatori, questo precetto si traduce nell’impostazione di script di pulizia automatica dei log di sicurezza. Se l’esigenza tecnica di memorizzare l’indirizzo IP in chiaro è legata alla difesa da attacchi informatici (es. mitigazione di attacchi DDoS), il sistema deve essere programmato per cancellare o anonimizzare quel dato non appena si esaurisce la finestra temporale strettamente necessaria alla sicurezza di rete, senza stoccaggi storici indefiniti.

  1. Gestione del Consenso e UI/UX Architecture: stop ai Dark Pattern

Il consenso del GDPR deve essere libero, specifico e informato. Dal punto di vista dello sviluppo dell’interfaccia utente (UI/UX), l’ingegneria giuridica impone l’eliminazione di qualsiasi dark pattern come trucchetti grafici, scritte ingannevoli o caselle pre-spuntate. Questi comportamenti possono portare a gravi sanzioni per il titolare di trattamento.

Un esempio pratico riguarda la condivisione di contenuti o il login tramite piattaforme terze (es. Instagram o Facebook). L’interfaccia deve presentare caselle di controllo (checkbox) strutturalmente vuote. Il backend del software deve essere programmato secondo una logica condizionale rigida: se il programma non riceve il valore positivo (consensuale) per tutti i campi richiesti, il codice blocca fisicamente l’invio dei pacchetti dati verso le API dei social network. Niente tracciamento occulto, nessuna condivisione preventiva.

Il valore aziendale di una SOP Legale-Tecnica per il Business Digitale

Il vero vantaggio per un’azienda che gestisce piattaforme web, e-commerce o sistemi di intelligenza artificiale non è semplicemente il riparo dalle sanzioni economiche del Garante. Il valore reale risiede nella stabilità del business e nella tutela dell’asset aziendale.

Il team di sviluppo tecnico può variare nel tempo, la piattaforma può subire aggiornamenti core o migrazioni strutturali di database, ma i paletti legali restano codificati e replicabili all’interno della SOP. Chi gestisce un business digitale deve rendersi conto che i programmatori non vogliono lezioni teoriche sul GDPR; necessitano di specifiche d’architettura chiare, espresse nella loro stessa lingua. Solo quando la legge si fonde con il codice, la compliance diventa un reale vantaggio competitivo.


di Giacomo Conti

Le trappole procedurali che rendono definitiva anche la sanzione più ingiusta.

Ricevere un provvedimento sanzionatorio dal Garante Privacy non è solo un duro colpo al portafoglio, alla reputazione o ai processi con cui i dati sono trattati in azienda; ma è l’inizio di una sfida dove la verità dei fatti conta meno della precisione dei passi.

Il sistema di tutela previsto dal nostro ordinamento contro le sanzioni del Garante Privacy è ciò che definisco un “Mostro Ibrido” perché la materia è sostanzialmente amministrativa, il rito che la governa è civile, e la materia che applica il Garante è la protezione del dato personale che ha caratteristiche sue proprie che sono difficili da governare già fuori dal Tribunale e ancora di più in sede giudiziale. Inoltre e come se non bastasse, questo mostro ibrido presenta termini da “ghigliottina” tipici del rito super accelerato dei contratti pubblici.

In questo scenario, l’insidia procedurale può minare anche il ricorso più solido a prescindere dalle fondatezze della pretesa nel merito. Non basta, quindi, padroneggiare il GDPR; ma occorre muoversi tra le norme del GDPR, del Codice Privacy, del rito del lavoro e del Codice del Processo Amministrativo con una precisione chirurgica.

La materia si pone come un vero e proprio campo minato il minimo errore comporta la perdita definitiva del diritto a difendersi, come sanno bene gli amministrativisti.

La scelta del giusto terreno di battaglia: TAR o Tribunale Ordinario

Il primo ostacolo è sostanziale. L’istinto e il buonsenso, vorrebbero che il Giudice naturale fosse quello Amministrativo (TAR), così come per l’impugnazione delle sanzioni delle altre Autorità Indipendenti. Tuttavia, ignorare il disposto dell’Art. 152 del Codice Privacy è il primo errore fatale. La norma stabilisce, infatti, che la giurisdizione appartiene esclusivamente all’Autorità Giudiziaria Ordinaria. Sbagliare “portone” non è solo una svista accademica, ma significa vedersi dichiarare inammissibile la propria azion, per quanto fondata nel merito. Inoltre, bisogna fare attenzione alla competenza territoriale, in quanto la battaglia non si combatte necessariamente a Roma, ma davanti al Tribunale civile del luogo in cui il Titolare ha la propria sede.

La danza pericolosa del Rito del Lavoro sotto il fuoco dell’avvocatura dello Stato

Entrati nel processo, ci si scontra con il meccanismo più insidioso, ossia l’applicazione del rito del lavoro prevista dall’Art. 10 del D.Lgs. 150/2011. A differenza di quanto accade davanti al TAR, il ricorso va prima depositato in Tribunale e solo in un secondo momento notificato al Garante insieme al decreto di fissazione dell’udienza. Invertire questi passaggi o seguire le regole del civile ordinario può rivelarsi un altro errore fatale.

Il rito del lavoro non perdona e non ammette integrazioni tardive e richiede una strategia perfetta sin dal primo atto. Ma l’aspetto più brutale resta il termine ghigliottina per depositare il ricorso. Il Titolare, infatti, ha solo 30 giorni dalla comunicazione del provvedimento per depositare il ricorso in cancelleria. Se ne passano 31, la sanzione diventa definitiva, inoppugnabile e “tombale”, indipendentemente da quanto fosse ingiusta nel merito.

Inoltre, davanti al Giudice, il Garante non è solo, ma è difeso dall’Avvocatura dello Stato e solo più raramente da Avvocati del libero Foro, comunque, molto preparati. Per esperienza professionale diretta, posso dirvi che l’Avvocatura è un avversario temibile, che conosce alla perfezione ogni piega di queste dinamiche processuali e anche la materia sostanziale.

Una pallottola spuntata: inappellabilità della decisione di primo grado ed esecutività del provvedimento del Garante

Molti confidano erroneamente nel fatto che l’impugnazione sospenda il pagamento o l’ordine di blocco dei dati. È un’illusione pericolosa. Il provvedimento del Garante è immediatamente esecutivo. Per fermarlo occorre un’istanza cautelare capace di dimostrare un grave pregiudizio economico o operativo per l’impresa.

Ma la vera trappola finale è l’assenza di un paracadute, in quanto la sentenza di primo grado non è appellabile. Non esiste, infatti, un secondo giudizio di merito e, contro la decisione del Tribunale, resta solo la via stretta della Cassazione per soli motivi di legittimità. Questo trasforma il ricorso di primo grado nell’Unica freccia nel nostro arco per sgominare il mostro. Se il ricorso non è ineccepibile, nella forma e nella sostanza, la partita si chiude lì.

La Difesa Tecnica come Operazione Speciale

Impugnare una sanzione del Garante non è un esercizio teorico, ma è un’operazione speciale di estrazione dove il tempo, il terreno e l’avversario giocano contro il ricorrente. Per uscirne indenni, occorre conoscere la posizione delle mine, ossia i termini perentori e le preclusioni processuali per non farle detonare. Bisogna, altresì, sapersi muovere per schivare i proiettili procedurali dell’Avvocatura in un rito con tempi serrati e preclusioni sostanziali. Sbagliare il tempo o il passo significa veder trasformare la sanzione nella propria tomba legale, senza alcuna possibilità di rimedio in un secondo grado.

Se la vostra azienda riceve una notifica, ricordate che il cronometro parte istantaneamente. Non aspettate il 20° giorno per decidere. In questo rito, il tempo è il vostro primo nemico.


Scarica qui il vademecum per difenderti dalle sanzioni del Garante in giudizio: Contenzioso Privacy

di Giacomo Conti

Nel mondo delle gare pubbliche, il tempo non è mai stato una variabile indipendente. Tuttavia, con l’entrata a regime del nuovo Codice dei Contratti Pubblici (D.Lgs. 36/2023), il tempo è diventato un parametro rigido, quasi un elemento di “ingegneria processuale” che non lascia spazio a interpretazioni creative e il cui decorso cala come una mannaia sui diritti del ricorrente.

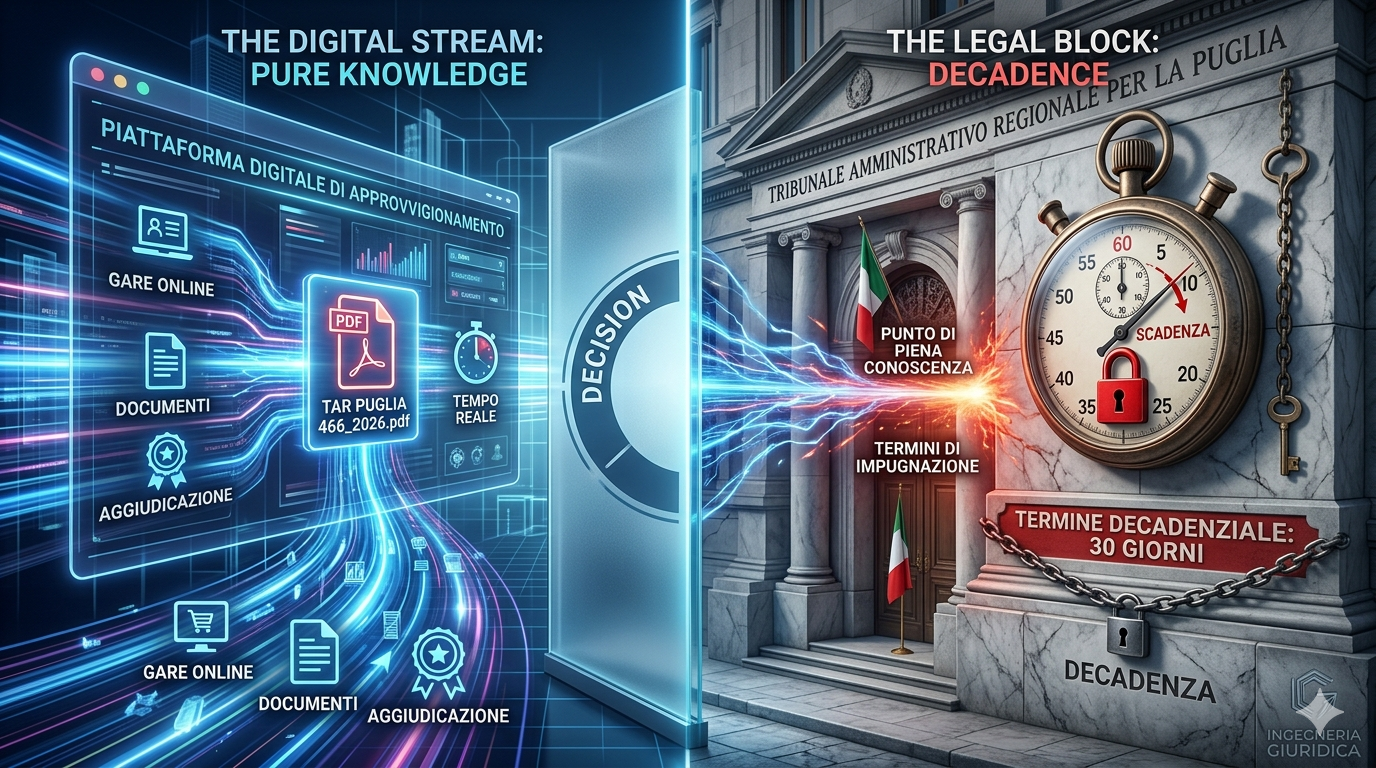
La recente sentenza del TAR Puglia (Bari), n. 466 del 14 aprile 2026, ci offre una lezione magistrale su questo punto: la digitalizzazione non ha solo cambiato il modo in cui carichiamo i documenti, ha cambiato radicalmente il momento in cui inizia la nostra “scadenza” per difenderci.

Il mito del differimento: un’abitudine dura a morire

Per anni, molti avvocati e imprese si sono cullati nell’idea che il termine di 30 giorni per impugnare un’aggiudicazione potesse essere dilatato a piacimento, semplicemente attendendo l’esito di un’istanza di accesso agli atti.
Si pensava: “Finché non vedo le carte, il termine non corre”, ma la digitalizzazione ha ribaltato totalmente questa prospettiva.

Il caso esaminato dal Tribunale barese smonta definitivamente questa convinzione. Una società, rimasta esclusa dai primi cinque posti in una gara per la fornitura di protesi ortopediche per le ASL pugliesi, ha impugnato l’aggiudicazione ben sei mesi dopo la sua comunicazione.

La loro tesi? Avendo ricevuto i documenti tramite accesso solo a gennaio 2026, il ricorso notificato a febbraio sarebbe stato tempestivo. Il TAR ha risposto con un secco “No”.

La Piattaforma Digitale come baricentro legale
Il cuore della questione risiede nel combinato disposto degli articoli 36 e 90 del Codice. La rivoluzione sta nella “messa a disposizione” automatica attraverso la piattaforma. Oggi, le piattaforme di approvvigionamento digitale rendono i documenti dell’aggiudicatario immediatamente visibili agli altri concorrenti nel momento stesso in cui viene comunicato l’esito della gara.

Il TAR Puglia chiarisce che la “piena conoscenza” scatta ora in modo quasi istantanea in quanto i documenti sono già lì, nel “cloud” della stazione appaltante. Aspettare mesi per visionarli, senza dimostrare che vi fossero impedimenti tecnici reali o parti segrete ingiustamente oscurate, viene letto dai giudici come un comportamento opportunistico.

In parole povere, se non controlli subito la piattaforma, la colpa è tua. Questo aspetto va pianificato particolarmente bene prima di intentare qualsiasi ricorso al TAR.

Quando il prodotto è “Ingegneria”: Modulabilità vs Offerte Alternative

La sentenza è interessante anche per un aspetto più “materico”. La ricorrente accusava l’aggiudicataria di aver presentato delle “offerte alternative”, una pratica vietata che crea confusione nella valutazione.

Qui entriamo nel campo dell’ingegneria di prodotto. Il TAR ha dato ragione alla controinteressata, spiegando che quella presentata non era una lista di opzioni diverse tra cui scegliere, bensì un sistema modulare. Se il disciplinare di gara premia la possibilità di variare gli accoppiamenti tra le componenti protesiche, presentare un prodotto che può essere configurato in più modi (mantenendo lo stesso prezzo) non è un errore, ma un pregio tecnico. È la vittoria del design funzionale sulla rigidità burocratica.

Conclusione: La nuova disciplina della tempestività

Per chi si occupa di Public Procurement con metodo di Ingegneria Giuridica, questa sentenza è un monito sul fatto che la struttura legale di un ricorso deve essere progettata partendo dalla cronometria digitale. Non basta avere ragione nel merito se si fallisce nel calcolo dei tempi d’accesso.

Oggi, un’impresa che vuole competere deve avere un protocollo interno di “monitoraggio post-gara” immediato. Entro 48 ore dall’aggiudicazione, il team legale e quello tecnico devono aver già scaricato e analizzato tutto ciò che la piattaforma mette a disposizione per consentire di impugnare in tempo utile che il rito accelerato prevede nella misura di 30 giorni dall’ostensione dei documenti.

Aspettare lunedì (o, peggio, sei mesi dopo) espone al rischio di consegnarsi all’irricevibilità del ricorso o di comprimere eccessivamente il tempo delle difese nell’ambito di un rito già superaccelerato.

Il risultato? La velocità dei ricorsi garantisce la velocità delle forniture. E in un settore delicato come quello delle protesi ortopediche, la rapidità della decisione giudiziaria è, essa stessa, un pezzo di efficienza del sistema salute.

Scarica la decisione integrale qui sotto:

T.A.R. Puglia, sez. III, 14 aprile 2026, n. 466

Il diritto del lavoro ha un altissimo tasso di conciliazione in sede sindacale e, infatti, il verbale di lavoro è vista come la soluzione auspicabile sia per il lavoratore che per il datore di lavoro.

In questi contesti, la sottoscrizione di un verbale di conciliazione in sede protetta viene spesso percepita come il “Canto delle Sirene” di Odisseo, un’attrazione irresistibile che promette una soluzione rapida e tombale a conflitti.


Tuttavia, questo processo apparentemente semplice, dietro la maschera suadente nasconde delle insidie e trappole nascoste che possono nascere

Tuttavia, per l’impresa moderna, specialmente se operante in settori ad alto tasso tecnologico o in campi strategici dove la protezione del know how o dell’IP aziendale è una risorsa strategica, il vero rischio non risiede nella lite giudiziaria in sé, quanto nel naufragio post-transattivo causato da un’architettura giuridica debole.

Quando il verbale non è integrato in un sistema rigoroso di Accountability e di SOP (Standard Operating Procedures), la pace firmata davanti al sindacato rischia di rivelarsi un guscio vuoto, privo di reale efficacia protettiva per gli asset aziendali.

Affinché la conciliazione si trasformi in una reale “Itaca” della tranquillità gestionale, l’Ingegneria Giuridica impone di superare la logica della semplice modulistica e compilazione del verbale a stampone, ma deve adottare accorgimenti tattici e strategici, all’apparenza impercettibili, ma la cui portata si riverbera nella blindatura dell’operazione.

L’albero maestro di questa navigazione sicura è la Natura Novativa dell’obbligazione ai sensi dell’articolo 1965 del Codice Civile.

L’accordo non deve limitarsi a regolare il passato, ma deve estinguerlo per sostituirlo con un titolo nuovo e inattaccabile. Questa scelta strutturale funge da albero maestro a cui legarsi per impedire che vecchie pretese contrattuali riemergano, rendendo il verbale l’unica e definitiva fonte di obbligo tra le parti.

Parallelamente, la cosiddetta “tombalità” delle pretese deve essere interpretata attraverso il filtro del rigore ingegneristico. Una rinuncia generica a “non aver nulla a pretendere” è oggi un pericoloso paravento formale e, anzi, rischia di ritorcersi contro l’azienda che potrebbe non gestire adeguatamente il rischio di offboarding della risorsa aziendale.

La protezione legale avanzata richiede invece una mappatura analitica di ogni singola voce, dalle differenze retributive ai potenziali danni da demansionamento, neutralizzando il rischio di impugnazione che, in un accordo generico, rimane latente.

Questo approccio si estende necessariamente alla conformità fiscale e previdenziale, dove la distinzione tra Incentivo all’esodo (esente da contributi e sottoposto a tassazione separata) e competenze maturate deve essere netta, per evitare che l’azienda finisca nel vortice di accertamenti INPS o dell’Agenzia delle Entrate.

Tuttavia, il vero salto di qualità nell’Offboarding aziendale moderno riguarda, molto spesso, anche la gestione della devoluzione digitale.

In un contesto dove la conoscenza, contenuta in credenziali di accesso e device aziendali, è il bene più prezioso, la cessazione del rapporto di lavoro si trasforma in un’operazione critica di sicurezza informatica.

Il verbale di conciliazione diventa così lo stadio finale di una procedura operativa standard (SOP) che regola la riconsegna dell’hardware, la disattivazione degli account mail e la revoca degli accessi ai repository strategici come GitHub o GitLab.

Non si tratta solo di logistica, ma di accountability applicata. In questo contesto, il definire termini perentori per la protezione del perimetro aziendale significa prevenire la migrazione del know-how verso i competitor.

In questa cornice, la conferma della titolarità aziendale su ogni riga di codice o schema tecnico prodotto diventa essenziale per tutelare l’Intellectual Property (IP).

Chiudere un rapporto di lavoro oggi significa gestire simultaneamente quattro flussi paralleli: quello civile, quello previdenziale, quello fiscale e quello tecnologico.

Se questi binari non corrono perfettamente allineati all’interno di una strategia di Ingegneria Giuridica, l’accordo non è una soluzione definitiva, ma un canto pericoloso che può portare la nave alla deriva.


L’Ingegneria Giuridica non si limita alla risoluzione del conflitto, ma opera una vera e propria estrazione e protezione del valore intangibile.  In recenti operazioni, il verbale di conciliazione è stato trasformato in un protocollo di sicurezza multidimensionale attraverso un’operazione di architettura dove la conformità normativa e la difesa del patrimonio tecnologico convergono per cristallizzare l’innovazione ed eliminare, ex-ante, ogni asimmetria di rischio.